
El 29 de octubre de 2026, en unos 20 minutos, salieron de las billeteras de Binance, la mayor plataforma de criptomonedas del mundo, unos 6.300 millones de dólares. Es el robo de criptomonedas más grande que se conoce: cuatro veces el anterior récord. El FBI lo atribuye a TraderTraitor, una unidad de hackers de Corea del Norte. Pyongyang lo niega.
El caso es mucho más que una noticia financiera. Muestra cómo un Estado aislado por sanciones financia parte de su presupuesto con ciberataques, y cómo funciona del otro lado el trabajo de inteligencia que sigue ese dinero en tiempo real.
Qué pasó
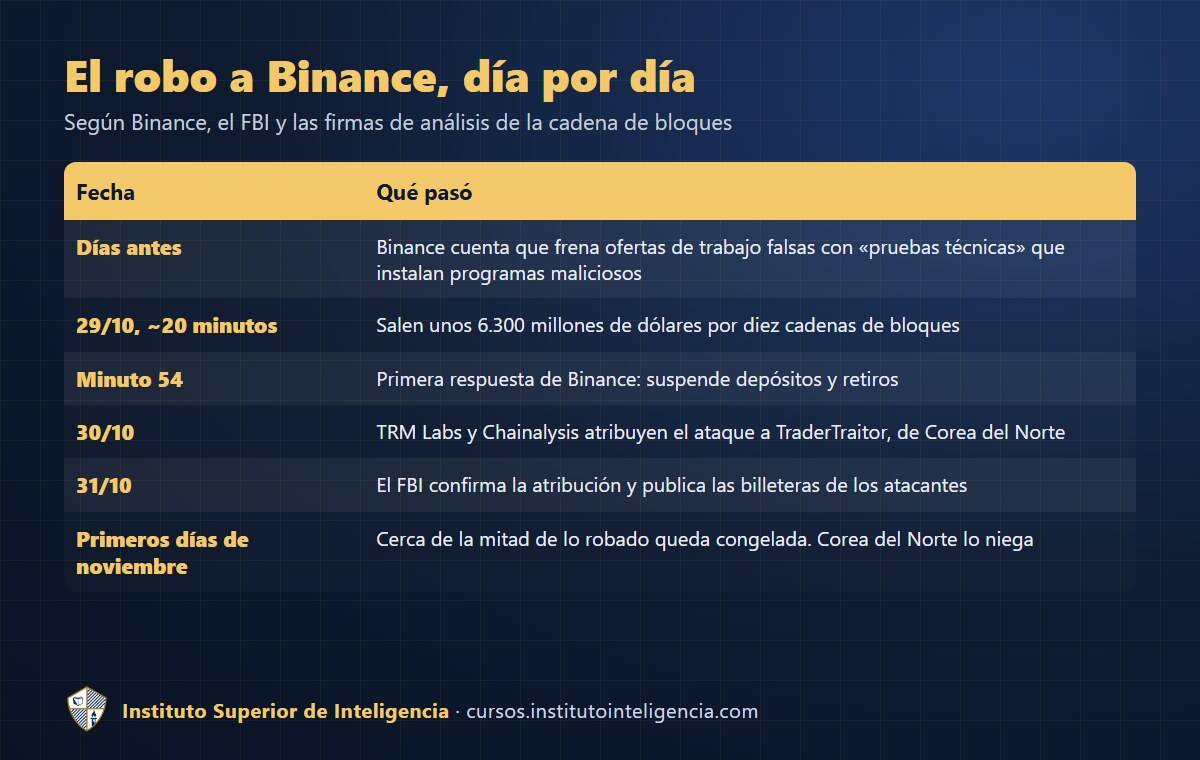
Según Binance, el ataque empezó en la computadora de un ingeniero de operaciones. Desde ahí, el atacante llegó a un servicio interno y pidió retiros que el sistema aceptó como válidos. La empresa sostiene que no se filtró ninguna clave privada: el atacante no rompió la criptografía, sino que logró que el propio sistema firmara las salidas. Después Binance informó que había encontrado «puntos de intrusión adicionales». Las firmas de análisis TRM Labs y Chainalysis reconstruyeron la salida de fondos por diez cadenas de bloques distintas.
Binance dijo que los fondos de los usuarios están a salvo y que cubrirá las pérdidas con fondos propios. Su fondo de emergencia para usuarios, creado en 2018, ronda los 1.000 millones de dólares: el robo equivale a más de seis veces ese monto.
Cómo entraron: la oferta de trabajo falsa
Días antes del robo, Binance había contado que estaba frenando ataques de grupos vinculados con Corea del Norte que se hacían pasar por empleadores: contactaban a programadores con una oferta atractiva y les mandaban una «prueba técnica» que, al ejecutarse, instalaba un programa malicioso. La empresa no confirmó que el ingeniero afectado haya caído así, pero es la técnica característica de TraderTraitor, documentada por el FBI desde 2022.
Es ingeniería social de manual: un pretexto creíble (el trabajo soñado), una emoción fuerte (la oportunidad) y un pedido concreto (ejecutá este código). La explicamos en detalle en Ingeniería social: qué es, técnicas, casos reales y cómo protegerte. La lección es incómoda: la empresa más grande del sector, con presupuesto de seguridad casi ilimitado, se abrió por la computadora de una persona.
Por qué un país roba criptomonedas
Corea del Norte vive bajo sanciones internacionales que le cierran casi todo el sistema bancario. Las criptomonedas le ofrecen una salida: se roban a distancia, cruzan fronteras sin pasar por un banco y se pueden convertir en divisas a través de intermediarios. Paneles de expertos de las Naciones Unidas vienen señalando desde hace años que esos ingresos ayudan a financiar el programa de armas del país.
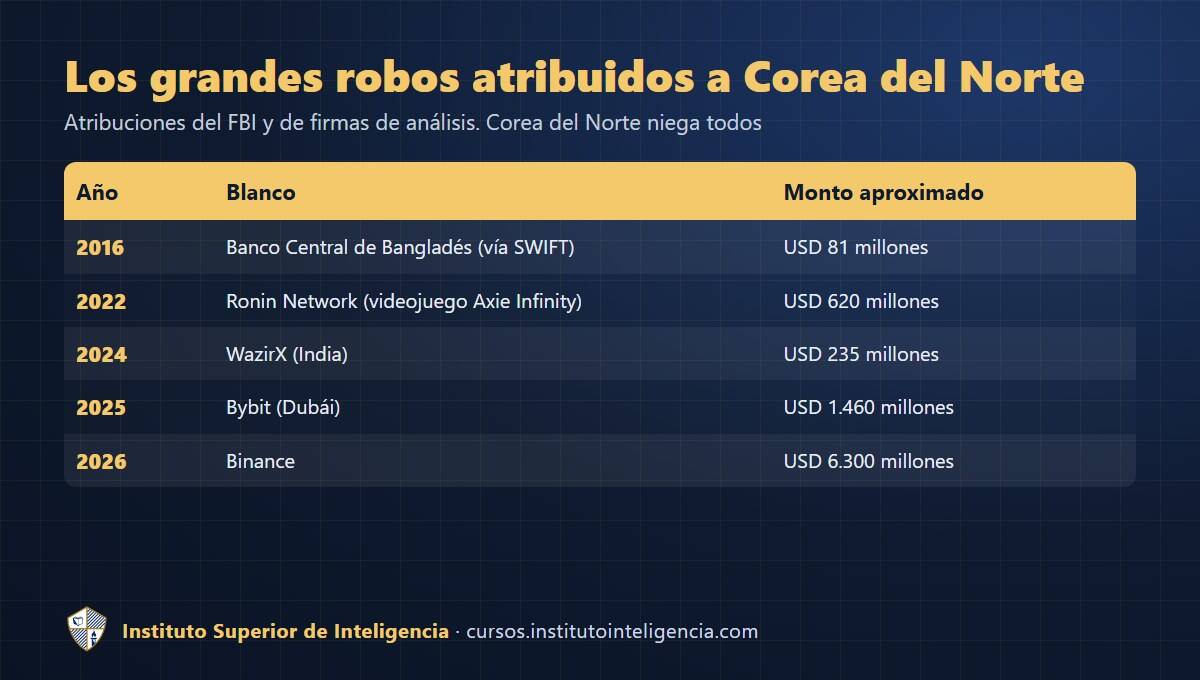
Los tres robos más grandes de la historia se atribuyen a la misma estructura. El Departamento del Tesoro de Estados Unidos sancionó en 2019 al Grupo Lazarus y a sus unidades Bluenoroff y Andariel. El FBI también busca desde 2018 a Park Jin Hyok, un programador norcoreano acusado por el ataque a Sony Pictures (2014), el robo al Banco Central de Bangladés (2016) y el virus WannaCry (2017). Es, en la práctica, una ciberinteligencia de Estado orientada a la recaudación. La diferencia con un grupo criminal no está en la técnica, sino en quién da las órdenes y para qué se usa la plata. De eso hablamos en Qué es la ciberinteligencia.
Cómo se sigue el dinero
Acá está la parte menos conocida y más interesante para un analista. A diferencia del efectivo, cada movimiento de una criptomoneda queda registrado en una cadena de bloques pública. Cualquiera puede verlo. El trabajo está en interpretarlo.
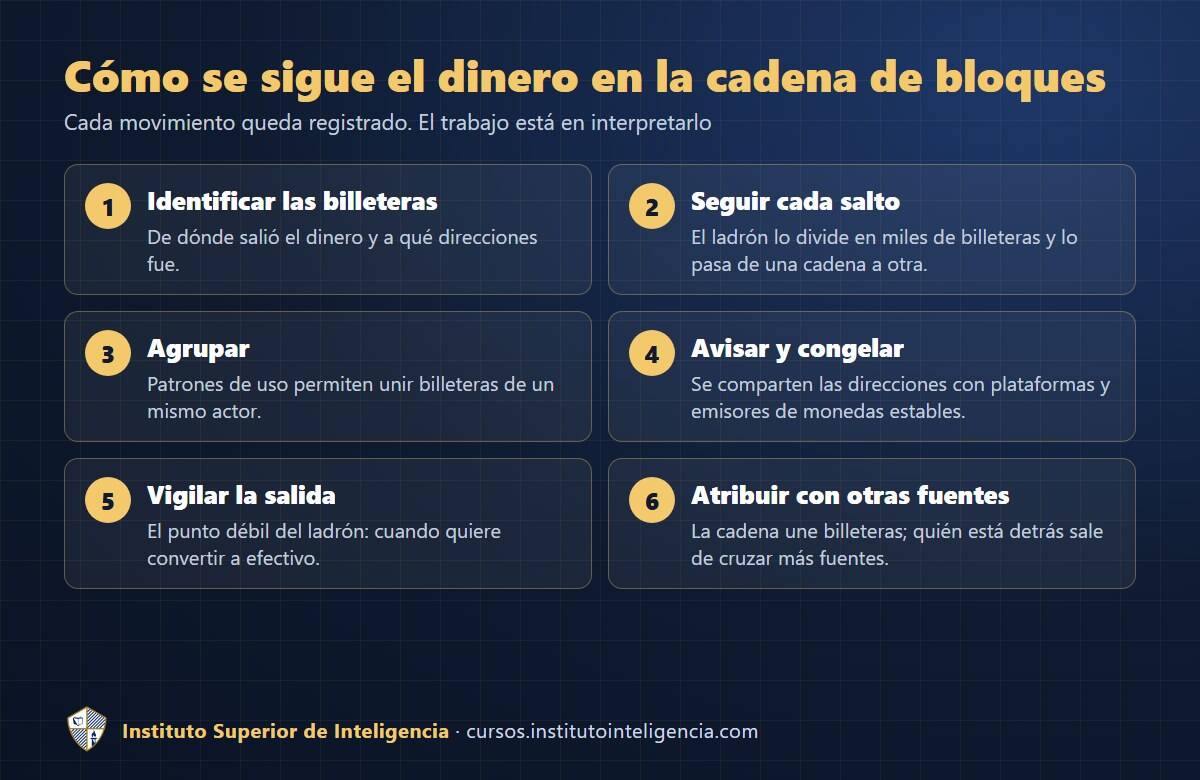
En este caso funcionó mejor que nunca. Binance reaccionó en el minuto 54, y la coordinación entre empresas privadas, emisores de monedas estables y analistas permitió congelar cerca de la mitad de lo robado: alrededor de 3.000 millones según Reuters, de los cuales más de 2.300 millones los bloquearon Tether y Circle, emisores de monedas estables que pueden congelar sus propios tokens. La firma Elliptic siguió los fondos por miles de billeteras y encontró indicios de lavado automatizado.
Conviene conocer también el límite del método, que un investigador explicó a CoinDesk con precisión: el análisis de la cadena puede vincular billeteras a un mismo actor, pero no puede probar por sí solo su nacionalidad ni que actúe para un Estado. La atribución a Corea del Norte surge de juntar ese rastro con otras fuentes: técnicas ya vistas, infraestructura, coincidencias con robos anteriores e inteligencia que no se publica. Es el mismo razonamiento de cualquier análisis de inteligencia: varias fuentes independientes que apuntan al mismo lado. Lo explicamos en Inteligencia de amenazas: cómo anticipar un ciberataque.
Qué significa para América Latina
Argentina tiene la mayor adopción de criptomonedas de la región: según Chainalysis, alrededor de una de cada cinco personas. Binance está inscripta ante la CNV como proveedor de servicios de activos virtuales desde 2024. Esa inscripción es un control contra el lavado de dinero; no es una garantía sobre los fondos de nadie.
Para el usuario común, el caso deja tres reglas:
- Una plataforma no es un banco. Si guardás ahorros importantes en criptomonedas, informate sobre cómo los custodia y si tiene fondos de respaldo, y evaluá tener una parte en una billetera propia.
- Después de un robo grande llegan las estafas. Aparecen mensajes de «soporte» que piden verificar la cuenta o prometen recuperar fondos. Nadie legítimo te va a pedir la frase de recuperación.
- Las ofertas de trabajo también pueden ser un ataque. Si sos programador, no ejecutes pruebas técnicas en la computadora donde tenés accesos de trabajo o billeteras.
Para una empresa, la regla es otra: ningún sistema que mueva dinero debería poder aprobarse desde una sola computadora comprometida. Controles de dos personas, límites por monto y tiempo, y monitoreo de retiros fuera de lo normal son la diferencia entre un susto y una catástrofe.
Formarse para investigar
Este caso reúne casi todo lo que estudia un analista de ciberinteligencia: la ingeniería social que abre la puerta, el actor estatal detrás, el rastro en la cadena de bloques y la atribución con varias fuentes. En el Instituto, el Especialista en Ciberinteligencia y la Ciberinteligencia Nivel Avanzado enseñan a investigar amenazas y actores. El OSINT Nivel Avanzado con IA trabaja la investigación en fuentes abiertas, y Ciberseguridad en la era de la IA te enseña a protegerte de estos engaños. El rastreo de criptomonedas paso a paso es además una de las unidades del Diplomado en Fraude, Compliance y Prevención de Lavado de Activos, que está en preparación. En todos los cursos la Unidad 1 completa es gratis (video y material), para que veas de qué se trata antes de decidir.
Si te interesa el trasfondo político, empezá por Qué es la geopolítica y por qué explica lo que pasa en el mundo.
Preguntas frecuentes
¿Cuánto robaron a Binance?
Binance estima unos 6.300 millones de dólares, robados el 29 de octubre de 2026 en unos 20 minutos. TRM Labs calcula 6.360 millones y otras fuentes hablan de 6.400 millones. Cerca de la mitad fue congelada.
¿Quién robó a Binance?
El FBI lo atribuyó el 31 de octubre a TraderTraitor, una unidad de hackers de Corea del Norte vinculada al Grupo Lazarus. TRM Labs, Chainalysis y Elliptic llegaron a la misma conclusión. Corea del Norte lo niega.
¿Perdieron dinero los usuarios de Binance?
Binance afirma que los fondos de los usuarios están a salvo y que cubrirá las pérdidas con fondos de la empresa.
¿Qué es el Grupo Lazarus?
Es el nombre con el que se conoce al conjunto de unidades de hackers del Estado norcoreano. Se le atribuyen el ataque a Sony Pictures, el robo al Banco Central de Bangladés, WannaCry y los mayores robos de criptomonedas.
¿Se pueden rastrear las criptomonedas robadas?
Sí. Las transacciones quedan registradas en cadenas de bloques públicas y existen herramientas para seguirlas. Lo difícil es frenar el dinero antes de que pase por servicios que mezclan fondos o lo convierten en efectivo.
¿Por qué Corea del Norte roba criptomonedas?
Porque las sanciones internacionales le cierran el sistema bancario. Las criptomonedas se pueden robar a distancia y mover sin bancos, y según expertos de la ONU esos ingresos ayudan a financiar su programa de armas.
Fuentes
- Al Jazeera (30/10/2026): Binance says $6.3bn stolen in biggest crypto heist in history.
- NPR (2/11/2026): FBI says North Korean hackers are behind the theft of $6.3B from Binance.
- CoinDesk (3/11/2026): North Korea denies role in Binance hack after FBI points to TraderTraitor.
- Infobae (7/11/2026): Lo que el hackeo de USD 6.300 millones le advierte a la Argentina.
- FBI (2022): alerta conjunta sobre TraderTraitor. Departamento del Tesoro de EE. UU. (13/9/2019): sanciones al Grupo Lazarus, Bluenoroff y Andariel.
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.