
Imaginá un banco. Tiene cámaras, alarmas, puertas blindadas y guardias: eso es la seguridad. Ahora imaginá que alguien del banco se dedica a averiguar qué bandas están planeando un robo, cómo trabajan, qué herramientas usan y qué sucursal tienen en la mira, para reforzarla antes del golpe. Eso es inteligencia.
En el mundo digital pasa lo mismo. La ciberseguridad protege los sistemas, las redes y los datos. La ciberinteligencia estudia a quienes los atacan: sus motivos, sus métodos y sus próximos pasos. Son disciplinas hermanas, pero no son lo mismo.
Las diferencias, en una tabla
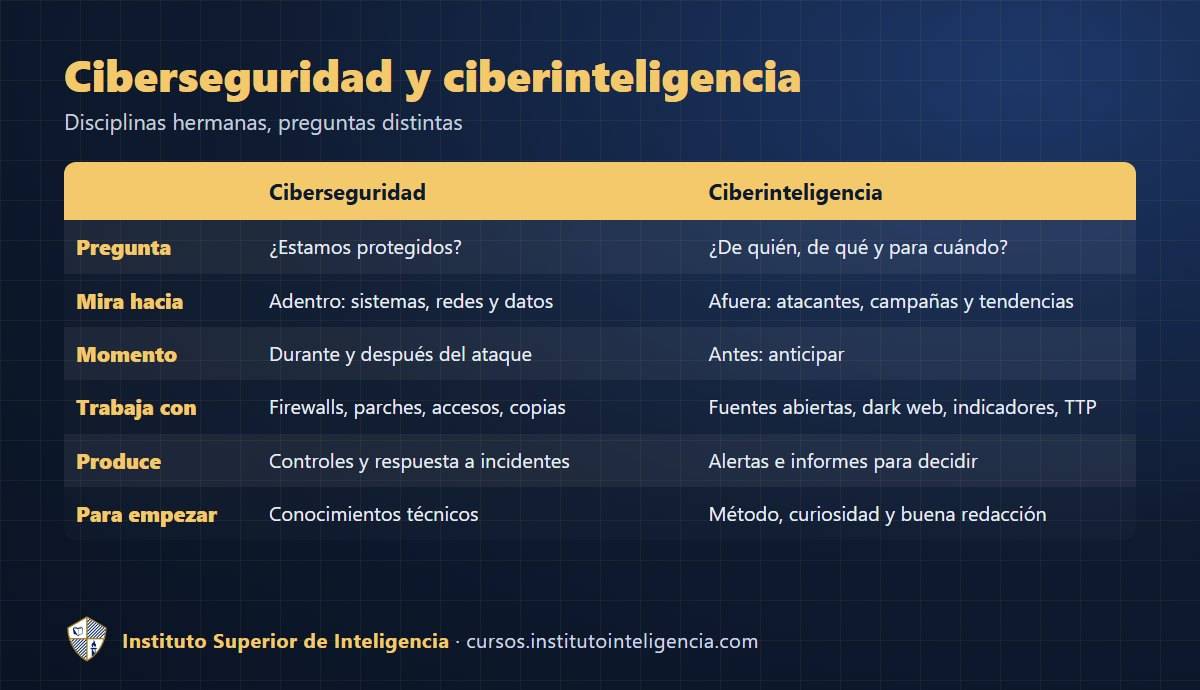
Dicho de otro modo: la ciberseguridad pregunta «¿estamos protegidos?»; la ciberinteligencia pregunta «¿de quién, de qué y para cuándo tenemos que protegernos?». Una empresa sin ciberinteligencia gasta en defensas a ciegas; una con ciberinteligencia sabe dónde poner primero cada peso.
Qué hace un analista de ciberinteligencia
- Vigila amenazas que apuntan a su organización o a su sector: campañas de phishing que usan su marca, grupos de ransomware que atacan a empresas parecidas, filtraciones de contraseñas de sus empleados.
- Investiga infraestructura: un dominio parecido al del banco registrado ayer, el servidor que lo aloja, los otros sitios que comparten ese servidor.
- Monitorea la dark web y los foros donde se venden accesos, bases de datos robadas y herramientas de ataque.
- Analiza y atribuye: conecta indicadores sueltos hasta reconocer el modo de operar de un grupo.
- Produce informes que alguien pueda usar: desde una alerta técnica para el equipo de seguridad hasta un panorama de riesgos para el directorio.
Un caso típico
Un lunes a la mañana, la analista de ciberinteligencia de un banco detecta que el fin de semana se registró un dominio casi idéntico al del banco, con una letra cambiada. Revisa el sitio: es una copia perfecta de la página de ingreso al home banking, todavía sin publicitar. Busca qué otros dominios están en el mismo servidor y encuentra cinco más, que imitan a otros dos bancos y a una billetera virtual. Avisa al equipo de seguridad, que bloquea los dominios en la red interna; pide la baja del sitio al proveedor; alerta a los otros bancos por los canales de intercambio del sector; y prepara un mensaje para los clientes. La campaña de phishing que iba a salir el martes muere antes de nacer.
Ese es el valor de la ciberinteligencia: anticipar. En ese caso no hubo que programar nada; hubo que mirar con método.
Los niveles de la ciberinteligencia
- Estratégica: para quienes deciden. ¿Qué amenazas crecen en nuestro sector y en nuestra región? ¿Qué riesgos trae una nueva tecnología o un conflicto internacional?
- Operacional: sobre campañas y actores concretos. ¿Quién nos está atacando, con qué objetivo y cómo?
- Táctica: las técnicas y procedimientos de los atacantes, para ajustar las defensas.
- Técnica: los indicadores concretos (direcciones, dominios, archivos maliciosos) que se cargan en los sistemas de protección.
Dónde trabaja un analista de ciberinteligencia
Bancos y empresas de pagos, telecomunicaciones, energía, grandes empresas con equipos de seguridad propios, centros de operaciones de seguridad (SOC), consultoras, fuerzas de seguridad y fiscalías especializadas en ciberdelito, y organismos de gobierno. La demanda de perfiles de ciberseguridad e inteligencia de amenazas viene creciendo en toda la región, y hay pocas personas formadas en el lado del análisis.
¿Hace falta ser programador?
Para empezar, no. Muchos de los mejores analistas vienen del periodismo, las relaciones internacionales, el derecho, las fuerzas de seguridad o la investigación. Lo que se necesita al principio es:
- Curiosidad y método para investigar en fuentes abiertas (OSINT).
- Entender cómo funciona internet: qué es un dominio, un servidor, una dirección IP.
- Pensamiento analítico y control de los propios sesgos.
- Buena redacción, porque un hallazgo que nadie entiende no sirve.
Los conocimientos técnicos más profundos (análisis de archivos maliciosos, tráfico de red, marcos como MITRE ATT&CK) llegan después. Los explicamos en Inteligencia de amenazas (CTI): cómo se anticipa un ciberataque.
Formate como analista de ciberinteligencia
En el Instituto Superior de Inteligencia armamos un recorrido en dos niveles, 100 % online y con casos reales:
- 👉 Ciberinteligencia – Nivel Inicial: sin conocimientos previos. Qué es la ciberinteligencia, ética y ley, cómo funciona internet, el ciclo de inteligencia, dominios e infraestructura, imágenes y metadatos, evidencia con hash y casos reales de phishing y fraude, con videos paso a paso.
- 👉 Ciberinteligencia Avanzado: Inteligencia de Amenazas: ransomware, dark web, filtraciones e infostealers; pivoteo de un indicador a una campaña; MITRE ATT&CK, vulnerabilidades y tráfico de red; MISP, STIX e inteligencia artificial.
Y para sumar la base del análisis:
👉 Experto en Análisis de Inteligencia: el ciclo de inteligencia completo, los sesgos del analista y la IA aplicada a cada fase, hasta producir informes profesionales.
¿Sos personal de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.