
Un empleado de una empresa descarga un programa «gratis» en la computadora de su casa, la misma donde tiene guardada la contraseña del acceso remoto al trabajo. El programa trae escondido un infostealer, un tipo de malware que roba las contraseñas y las sesiones guardadas en el navegador. Días después, esas credenciales aparecen a la venta en un mercado de la dark web, dentro de un paquete con miles de otras. Alguien las compra. Semanas más tarde, la empresa amanece con todos sus archivos cifrados y un pedido de rescate.
Esa historia, con variaciones, se repite en muchísimos ataques de ransomware. Y tiene un dato esperanzador: hubo señales antes del golpe. Detectarlas a tiempo es el trabajo de la inteligencia de amenazas, o CTI por sus siglas en inglés (Cyber Threat Intelligence).
Qué es la inteligencia de amenazas
Es información sobre quienes atacan (y sobre cómo, por qué y contra quién lo hacen) que fue recolectada, analizada y puesta en contexto para que una organización tome mejores decisiones de defensa. La clave está en la última parte: una lista de mil direcciones IP «maliciosas» no es inteligencia; saber qué grupo está atacando a empresas de tu sector, con qué técnica de entrada, y qué tenés que revisar hoy, sí lo es.
Si querés la diferencia general entre ciberinteligencia y ciberseguridad, empezá por Qué es la ciberinteligencia y en qué se diferencia de la ciberseguridad.
El ciclo de la inteligencia de amenazas
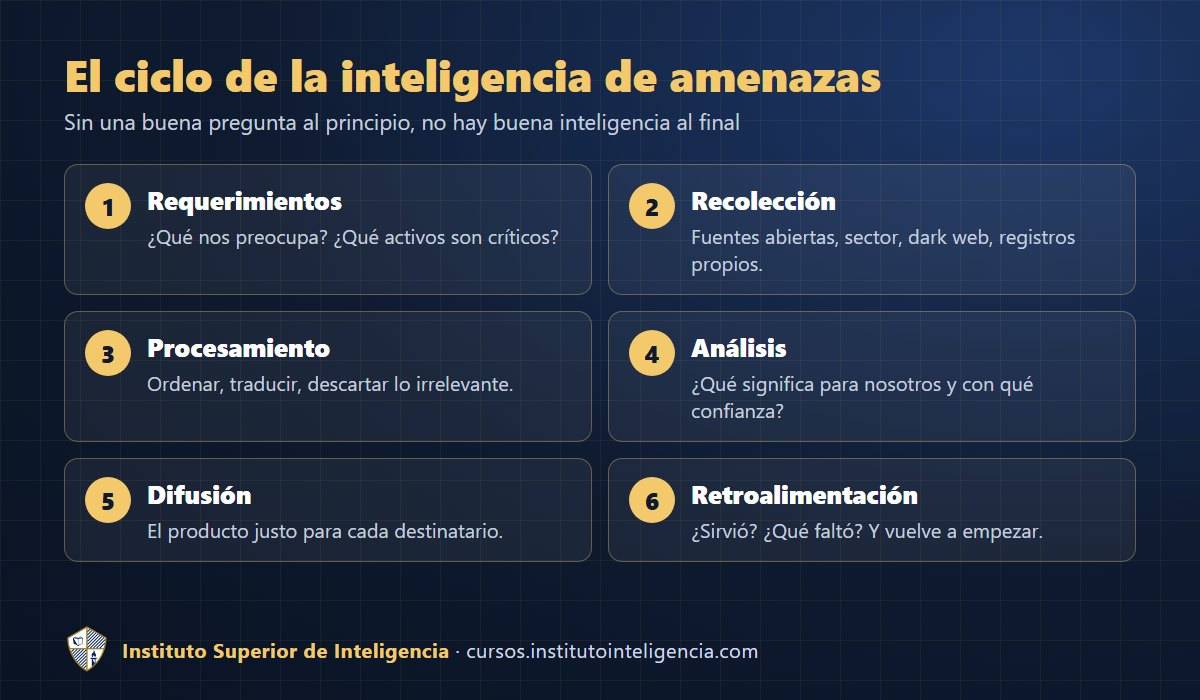
- Requerimientos. Todo empieza con una pregunta: ¿qué nos preocupa? ¿Qué activos son críticos? ¿Qué tipo de atacante podría querernos? Sin esto, el analista junta datos sin rumbo.
- Recolección. Fuentes abiertas (noticias, informes de empresas de seguridad, redes sociales), alertas de los equipos nacionales de respuesta a incidentes, grupos de intercambio del sector, foros y mercados de la dark web, y los registros de la propia organización.
- Procesamiento. Ordenar, traducir, quitar duplicados y descartar lo irrelevante.
- Análisis. Conectar los puntos: qué significa esto para nosotros, con qué grado de confianza y qué deberíamos hacer.
- Difusión. Entregar el producto adecuado a cada destinatario: un indicador para cargar en el firewall, un informe técnico para el equipo de seguridad, un resumen de una página para la dirección.
- Retroalimentación. ¿Sirvió? ¿Qué faltó? El ciclo vuelve a empezar.
La pirámide del dolor: no todos los indicadores valen lo mismo
En 2013, el analista David Bianco propuso un modelo que hoy es un clásico: la pirámide del dolor. Ordena los indicadores según cuánto le «duele» al atacante que los descubras:
- En la base, los hash de archivos (la huella digital de un archivo malicioso): el atacante los cambia en segundos con una modificación mínima.
- Direcciones IP y dominios: un poco más molestos de reemplazar, pero se consiguen nuevos fácilmente.
- Artefactos y herramientas: cambiarlos ya obliga al atacante a trabajar en serio.
- En la cima, las TTP (tácticas, técnicas y procedimientos): su forma de trabajar. Si tus defensas detectan el comportamiento y no solo el archivo, el atacante tiene que reinventarse.
La lección: un buen programa de CTI no se queda en listas de indicadores; apunta a entender y detectar comportamientos.
MITRE ATT&CK: el idioma común
Para describir esos comportamientos, la comunidad usa MITRE ATT&CK, una base de conocimiento pública y gratuita que cataloga, a partir de ataques reales, las tácticas (el «para qué»: entrar, quedarse, moverse, robar) y las técnicas (el «cómo») de los atacantes. Gracias a ATT&CK, un analista de Buenos Aires y uno de Madrid pueden decir exactamente lo mismo sobre un grupo y comparar si sus defensas cubren esas técnicas.
La dark web: dónde se cocinan muchos ataques
Foros y mercados donde se venden credenciales robadas por infostealers, accesos a redes de empresas (los «brokers de acceso inicial»), bases de datos filtradas y servicios de ransomware. Los grupos de ransomware, además, publican en sus sitios los datos de las empresas que no pagan. Monitorear esos espacios permite, por ejemplo, descubrir que las credenciales de un empleado están a la venta y cambiarlas antes de que alguien las use.
Un aviso importante: ese trabajo exige ética, autorización y seguridad operacional. Un analista profesional no compra datos robados, no interactúa con delincuentes sin un marco legal claro y protege su propia identidad y sus equipos.
Compartir para defenderse
Ninguna organización ve todo sola. Por eso existen plataformas y estándares para compartir inteligencia de forma ordenada: MISP (una plataforma abierta muy usada), los formatos STIX y TAXII, y el Traffic Light Protocol (TLP), un «semáforo» que indica con quién puede compartirse cada información.
Formate en inteligencia de amenazas
- 👉 Ciberinteligencia Avanzado: Inteligencia de Amenazas: ransomware, dark web, filtraciones e infostealers; infraestructura y pivoteo; análisis de archivos sospechosos sin ejecutarlos; MITRE ATT&CK, vulnerabilidades y tráfico de red; análisis estructurado y niveles de confianza; MISP, STIX y TAXII; automatización con IA y un proyecto integrador.
- 👉 Ciberinteligencia – Nivel Inicial: si recién empezás: el ciclo de inteligencia, dominios e infraestructura, evidencia con hash y casos de phishing y fraude, sin conocimientos previos.
- 👉 Curso de OSINT – Nivel Avanzado con IA: investigación profunda con IA, automatización, criptomonedas, contenido borrado y monitoreo continuo.
¿Sos personal de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.