
La ingeniería social es el conjunto de técnicas de engaño que usa un atacante para que una persona haga, por su propia voluntad, algo que lo beneficia: dar una contraseña, transferir dinero, instalar un programa o dejarlo pasar. No ataca a la computadora: ataca a quien la usa. Por eso funciona aunque la empresa tenga el mejor antivirus y aunque la víctima sea una persona inteligente y preparada.
El tema no es menor. En 2025, el centro de denuncias de delitos por internet del FBI (IC3) recibió 1.008.597 denuncias, con pérdidas por 20.877 millones de dólares, un 26 % más que el año anterior. La categoría más denunciada fue el phishing y la suplantación de identidad, con 191.561 casos. Y son solo los que se denuncian, y solo en un país.
Por qué funciona: los seis gatillos
El engaño no depende de la tecnología, sino de cómo decidimos las personas cuando estamos apurados. El psicólogo Robert Cialdini describió seis principios de persuasión que cualquier vendedor conoce. El estafador los usa todos, y casi siempre varios a la vez.
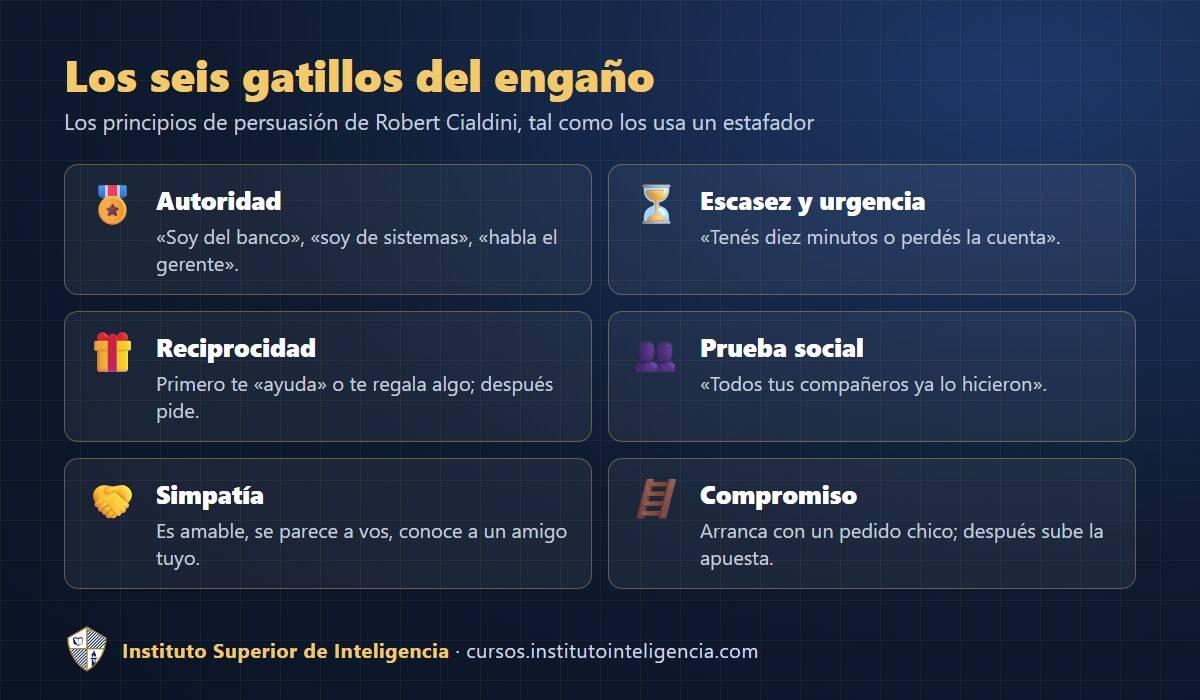
Fijate en un mensaje típico: «Soy del área de seguridad de tu banco (autoridad). Detectamos una compra que no hiciste y tenemos diez minutos para frenarla (urgencia). Ya te devolvimos una parte (reciprocidad). Solo necesito que me confirmes el código que te acaba de llegar». La víctima no es ingenua: está asustada, y con miedo se piensa peor. Ese es el verdadero mecanismo.
Las técnicas más usadas
Cambia el canal, pero la receta es la misma: una historia creíble, una emoción fuerte y un pedido concreto.
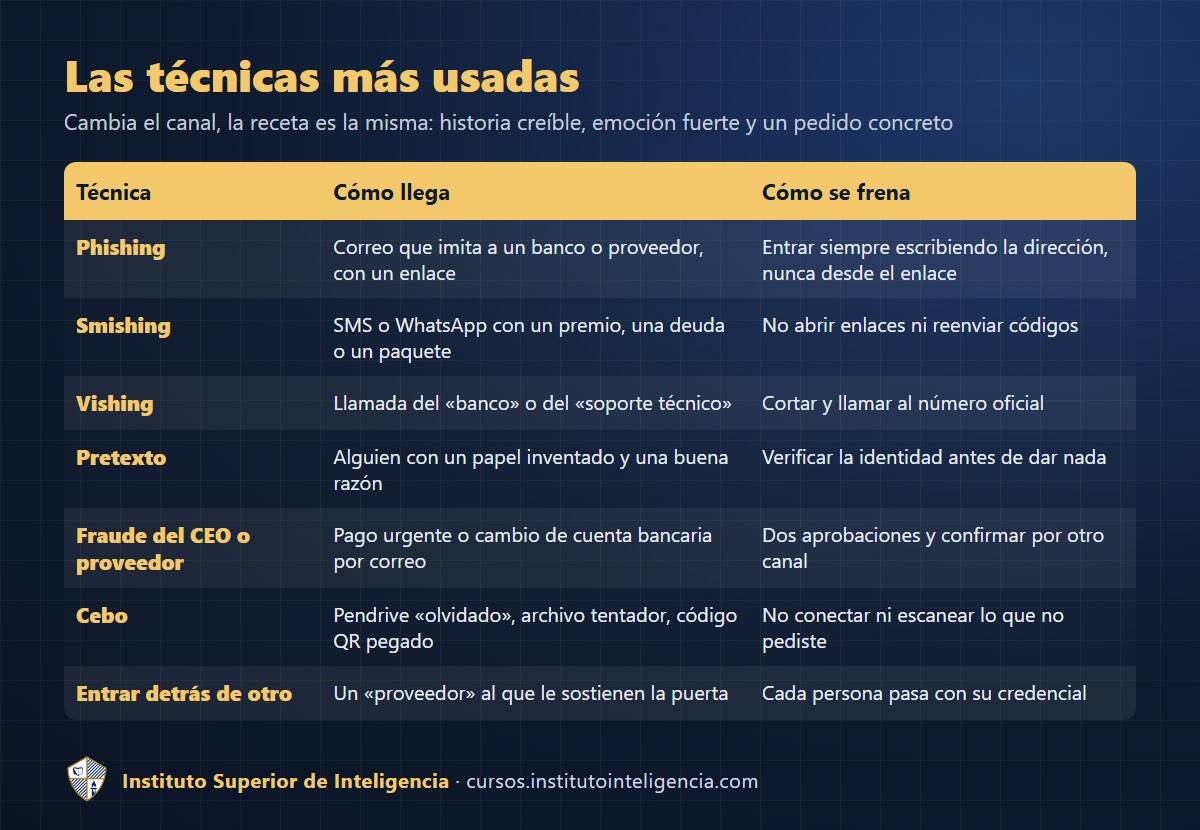
- Phishing. Un correo que imita a un banco, un correo oficial o un proveedor, con un enlace a una página falsa. Cuando llega por SMS o WhatsApp se llama smishing.
- Vishing. El engaño por teléfono: el falso empleado del banco, de la obra social o del soporte técnico. En las cifras del IC3, las estafas de falso soporte técnico sumaron 47.794 denuncias y 2.134 millones de dólares.
- Pretexto. El atacante inventa un papel (auditor, técnico, colega nuevo, periodista) y una razón para pedir lo que quiere. Es la base de casi todas las demás.
- Fraude del CEO o del proveedor. Un correo que parece venir de un directivo o de un proveedor habitual pide un pago urgente o avisa un cambio de cuenta bancaria. El IC3 lo registra como BEC: 24.768 denuncias y 3.046 millones de dólares en un año.
- Cebo. Un pendrive «olvidado», un archivo con un nombre tentador o un código QR pegado sobre otro.
- Entrar detrás de otro. Alguien con las manos ocupadas y un chaleco de proveedor a quien le sostienen la puerta. La ingeniería social también es presencial.
Dos casos reales
Arup: una videollamada donde nadie era real
A comienzos de 2024, un empleado de finanzas de la oficina de Hong Kong de la firma de ingeniería británica Arup recibió un mensaje que decía venir del director financiero y hablaba de una operación confidencial. Dudó. Entonces lo invitaron a una videollamada: ahí estaban el director y varios colegas que conocía. Todos eran recreaciones hechas con inteligencia artificial. Tranquilo por lo que veía, hizo 15 transferencias por un total de 200 millones de dólares de Hong Kong, unos 25,6 millones de dólares estadounidenses. Arup confirmó después que se habían usado «voces e imágenes falsas».
La lección es incómoda: la videollamada era justamente la verificación que el empleado creía estar haciendo. Ver y oír ya no alcanza. De eso hablamos en Deepfakes: qué son, cómo detectarlos y evitar estafas.
MGM Resorts: una llamada a la mesa de ayuda
En septiembre de 2023, los hoteles y casinos de MGM Resorts en Las Vegas quedaron con sistemas caídos durante días: llaves digitales, máquinas y reservas. Según reconstruyó la prensa especializada, los atacantes buscaron a un empleado en LinkedIn, llamaron a la mesa de ayuda haciéndose pasar por él y consiguieron que les restablecieran el acceso. La empresa no detalló el método, pero sí informó el costo ante la comisión de valores de Estados Unidos (SEC): un impacto de unos 100 millones de dólares.
No se rompió ninguna cerradura. Alguien, con ganas de ayudar, abrió la puerta.
Qué cambia con la inteligencia artificial
La IA no inventó la ingeniería social: la abarató. Un correo de phishing ya no tiene errores de ortografía; una voz se clona con unos segundos de audio; un pretexto se arma en minutos con lo que la víctima publicó en sus redes. El informe DBIR 2026 de Verizon, que analiza brechas ocurridas entre noviembre de 2024 y octubre de 2025, señala que 15 técnicas de ataque distintas ya se potencian con IA generativa, y que en el celular la gente hace clic un 40 % más que en la computadora. En las denuncias del IC3, los casos vinculados con inteligencia artificial sumaron 893 millones de dólares.
La consecuencia práctica: los consejos de «fijate si está mal escrito» o «desconfiá si la voz suena rara» ya no sirven. Hay que defenderse con reglas, no con olfato.
Cómo protegerte
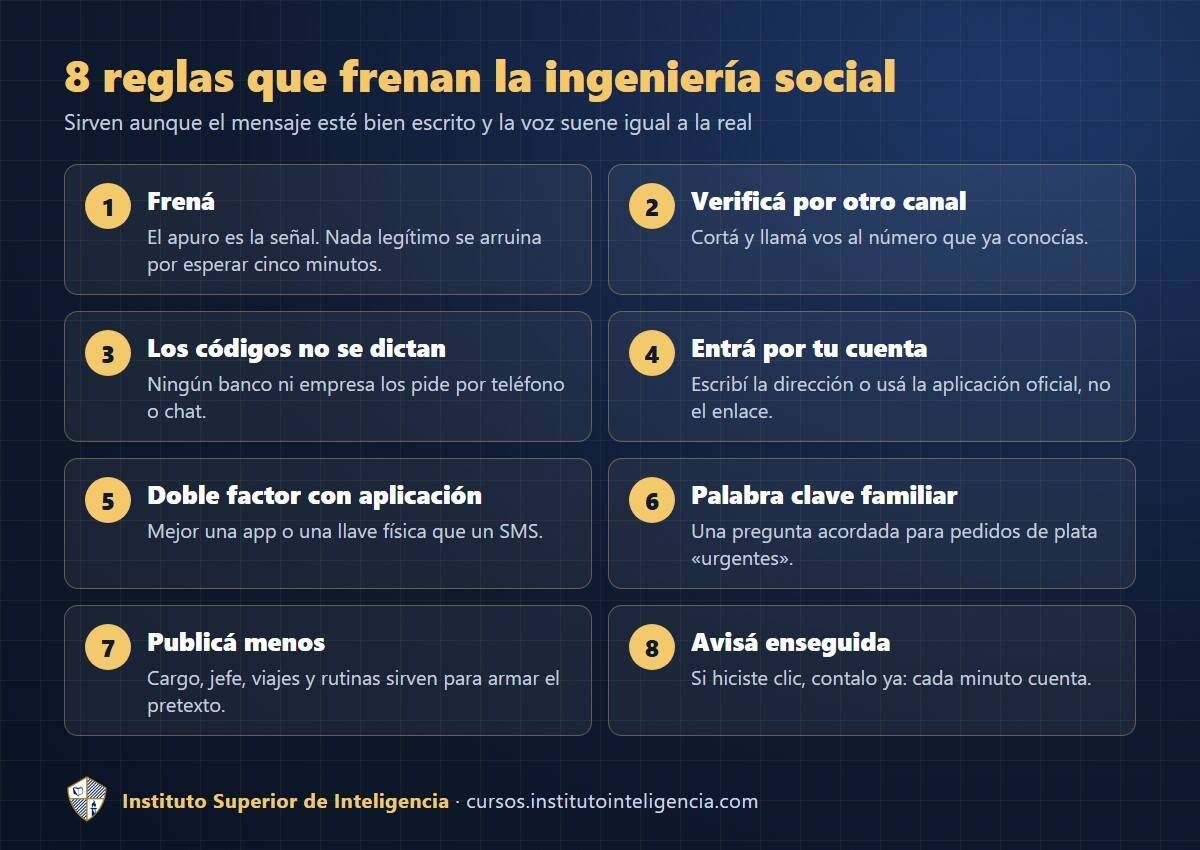
Todas las reglas se resumen en una: ante un pedido inesperado que involucra dinero, claves o datos, cortá y verificá por otro canal que hayas elegido vos. Si te llama «el banco», cortás y llamás al número que figura en tu tarjeta. Si tu jefe pide una transferencia por WhatsApp, lo llamás a su teléfono de siempre. El atacante puede controlar el canal por el que llegó; no puede controlar el que elegís vos.
En una empresa, esto tiene que estar escrito y no depender del criterio de cada uno:
- Dos personas para pagar. Ningún pago fuera de lo habitual ni cambio de cuenta de un proveedor se hace con una sola aprobación.
- La mesa de ayuda verifica identidad. Restablecer una clave o un segundo factor exige un procedimiento, aunque el que llama esté apurado y sea «un gerente».
- Segundo factor que no sea un SMS. Una aplicación o una llave física resisten mejor que un código que se puede pedir por teléfono.
- Avisar no se castiga. Quien hizo clic y lo reporta en cinco minutos le ahorra a la empresa semanas de daño. Si tiene miedo de avisar, el atacante gana tiempo.
- Entrenar con casos reales. Una charla anual no cambia hábitos. Simulaciones cortas y frecuentes, sí.
En Argentina: qué hacer si caíste
Según una encuesta de D'Alessio IROL y CertiSur difundida en 2026, el 43 % de los usuarios argentinos consultados sufrió algún hackeo o fraude online. El Banco Central, por su parte, recuerda que nunca se comunica con los clientes bancarios para pedirles datos personales o bancarios, ni claves. Si alguien te llama en su nombre, es un engaño.
Si ya pasó, el orden importa:
- Llamá a tu banco o billetera al número oficial para bloquear cuentas y tarjetas y desconocer las operaciones.
- Cambiá las claves desde otro dispositivo y cerrá las sesiones abiertas.
- Guardá las pruebas: capturas, números, correos, comprobantes. No borres nada.
- Denunciá. En Argentina, la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI) recibe denuncias en el correo denunciasufeci@mpf.gov.ar y atiende en el teléfono (+54 11) 5071-0040. También podés ir a la fiscalía o comisaría más cercana.
- Avisá a tus contactos, porque el próximo mensaje falso puede salir de tu cuenta.
Si el problema fue con una cuenta, seguí la guía Me hackearon WhatsApp o Instagram: qué hacer. Y para reconocer los engaños más frecuentes, Las estafas virtuales más comunes y cómo reconocerlas.
Formarse para no ser el eslabón débil
La ingeniería social se frena con entrenamiento: reconocer el gatillo en el momento en que te lo están apretando. Eso se aprende con casos, práctica y método.
En el Instituto, el curso Ciberseguridad en la era de la IA dedica una unidad completa a la ingeniería social y sus seis gatillos, con phishing, vishing y suplantación con voces y videos falsos. Como en todos nuestros cursos, la Unidad 1 completa es gratis (video y material), para que veas de qué se trata antes de decidir.
Si tu interés es profesional, el tema aparece desde otros ángulos: cómo se usa contra una empresa, en Espionaje Corporativo y Contramedidas; cómo se detecta la elicitación, en el Experto en Contrainteligencia; la obtención de información de fuentes humanas, en el Experto en HUMINT; y la persuasión y cómo defenderse de ella, en Operaciones Estratégicas: la Guerra Psicológica. También podés leer Espionaje corporativo: cómo se espía a las empresas y cómo protegerse.
Preguntas frecuentes
¿Qué es la ingeniería social en palabras simples?
Es engañar a una persona para que entregue información, dinero o acceso por su propia voluntad. En lugar de vulnerar un sistema, el atacante convence a quien tiene la llave.
¿Cuáles son los tipos de ingeniería social más comunes?
El phishing por correo, el smishing por SMS o WhatsApp, el vishing por teléfono, el pretexto (hacerse pasar por alguien), el fraude del CEO o del proveedor, los cebos como pendrives o códigos QR, y el ingreso físico detrás de un empleado.
¿Cuál es la diferencia entre phishing e ingeniería social?
La ingeniería social es la categoría general: cualquier engaño dirigido a una persona. El phishing es una de sus técnicas, la que usa mensajes que imitan a una entidad conocida.
¿Por qué caen personas preparadas?
Porque el ataque no apunta al conocimiento, sino a la emoción: miedo, apuro, respeto por la autoridad o ganas de ayudar. Bajo presión, cualquiera decide peor. Por eso sirven más las reglas fijas que la intuición.
¿Cómo me protejo de la ingeniería social?
Desconfiá de todo pedido inesperado con urgencia, no des códigos ni claves a quien te contacta, y verificá siempre por un canal que elijas vos: el teléfono de tu tarjeta, el número de siempre de tu jefe o la aplicación oficial.
¿Dónde denuncio una estafa virtual en Argentina?
Primero avisá a tu banco o billetera. Después denunciá ante la UFECI, al correo denunciasufeci@mpf.gov.ar o al teléfono (+54 11) 5071-0040, o en la fiscalía o comisaría más cercana, con todas las pruebas guardadas.
Fuentes
- FBI, Internet Crime Complaint Center: Internet Crime Report 2025.
- Verizon: Data Breach Investigations Report 2026.
- CNN (16/5/2024): Arup revealed as victim of $25 million deepfake scam.
- MGM Resorts International, formulario 8-K ante la SEC (5/10/2023): actualización sobre el incidente de ciberseguridad.
- Banco Central de la República Argentina (6/8/2025): Recomendaciones del BCRA para evitar estafas virtuales.
- iProfesional (8/9/2026), con datos de D'Alessio IROL y CertiSur: El fraude digital crece y pone en riesgo tus cuentas y billeteras.
- Ministerio Público Fiscal: Unidad Fiscal Especializada en Ciberdelincuencia (UFECI).
- Robert Cialdini, Influence: The Psychology of Persuasion (1984).
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.