
Enero de 2024, Hong Kong. Un empleado de la consultora de ingeniería británica Arup recibe un mensaje del director financiero de la casa matriz: hay una operación confidencial y hay que mover fondos. Desconfía. Entonces lo invitan a una videollamada y ve al director financiero y a varios colegas que conoce. Se queda tranquilo y hace quince transferencias por unos 25 millones de dólares. Todos los que estaban en la videollamada eran deepfakes, imitaciones de esas personas generadas con inteligencia artificial.
Ese caso resume cómo cambió el espionaje corporativo: ya no hace falta forzar una puerta ni sobornar a un gerente. Alcanza con una buena imitación, un empleado apurado o una contraseña robada. En este artículo explicamos qué es, cómo se espía hoy a las empresas y qué puede hacer cualquier organización, grande o chica, para protegerse.
¿Qué es el espionaje corporativo?
El espionaje corporativo (también llamado espionaje industrial o espionaje empresarial) es la obtención ilegal o desleal de información de una empresa para sacar ventaja de ella: fórmulas, procesos, diseños, listas de clientes, precios, estrategias, negociaciones en curso o el código de un software.
Hay que distinguirlo de la inteligencia competitiva, que es legal: analizar los productos de la competencia, sus balances publicados, sus avisos de empleo o lo que dicen en una feria. La línea la marcan los medios. Leer lo que es público es inteligencia; robar, engañar, sobornar o entrar sin autorización es espionaje.
¿Quién espía? Competidores, empleados y exempleados que se llevan información para venderla o para su próximo trabajo, delincuentes que roban datos para extorsionar o revender, y también Estados que buscan tecnología para sus industrias. Según el informe de Verizon sobre filtraciones de datos de 2025, el 17 % de las filtraciones analizadas tuvo como motivo el espionaje.
Casos que lo muestran
El espionaje corporativo no es una novela. Algunos casos reales, viejos y recientes:
- General Motors contra Volkswagen (1993–1997). Un alto ejecutivo de GM se pasó a Volkswagen y GM lo acusó de llevarse documentos confidenciales. VW cerró el conflicto pagando 100 millones de dólares y comprometiéndose a comprar 1.000 millones en autopartes a GM, sin admitir culpa.
- Samsung (2023). Empleados de la división de semiconductores pegaron código fuente y notas de una reunión interna en ChatGPT para que los ayudara. Nadie quiso espiar a nadie, pero la información salió de la empresa. Samsung prohibió esas herramientas en sus equipos.
- Los falsos empleados remotos (2024–2025). KnowBe4, una empresa estadounidense que capacita justamente contra el engaño, contrató a un ingeniero que resultó ser un trabajador norcoreano con identidad prestada. En 2025, una mujer de Arizona fue condenada por mantener en su casa una «granja de notebooks» para ese esquema, que según la Justicia estadounidense afectó a 309 empresas.
- Google (2026). En enero de 2026, un jurado federal de San Francisco declaró culpable a un ex ingeniero de Google de espionaje económico y robo de secretos comerciales: había copiado más de 2.000 páginas sobre la infraestructura de inteligencia artificial de la empresa.
Cómo se espía hoy a una empresa
Las formas cambiaron más en los últimos tres años que en los veinte anteriores. Estas son las siete vías que más se repiten:
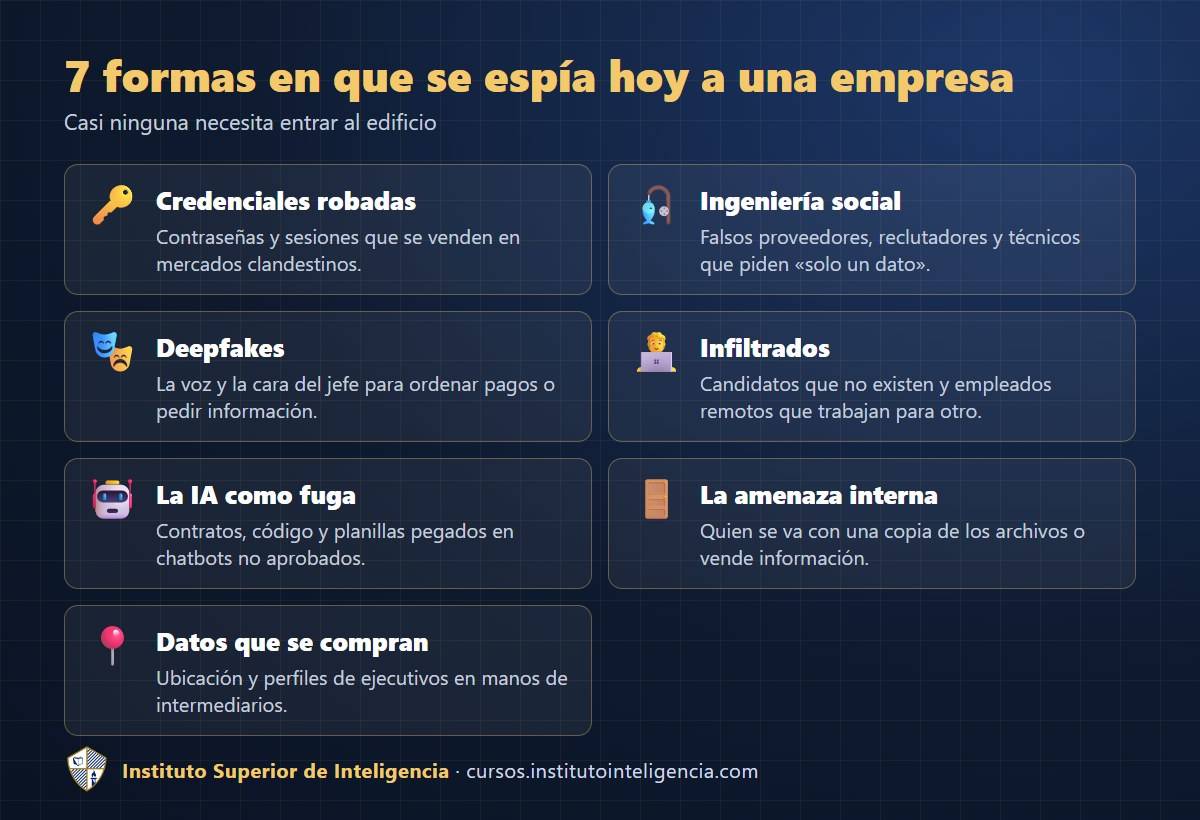
- Credenciales robadas. Programas maliciosos roban contraseñas y sesiones abiertas del navegador, y esos paquetes se venden en mercados clandestinos. En 2024, así se accedió a unas 165 cuentas de clientes de la plataforma de datos Snowflake que no tenían activado el segundo factor.
- Ingeniería social. Un falso proveedor, un falso reclutador o un falso técnico consiguen lo que un ataque informático no puede: que alguien de adentro abra la puerta. Y todo empieza con lo que la empresa y sus empleados publican en internet.
- Deepfakes. Voces y caras falsas del gerente general o del director financiero para ordenar pagos o pedir información. Lo explicamos en detalle en Deepfakes: qué son, cómo detectarlos y cómo evitar estafas.
- Infiltrados. Candidatos que no existen, entrevistas asistidas por IA y empleados remotos que trabajan para otro.
- La IA como fuga. Empleados que pegan contratos, código o planillas en chatbots no aprobados por la empresa: es lo que se llama Shadow AI. El informe de IBM de 2025 sobre el costo de las filtraciones encontró que una de cada cinco organizaciones sufrió una filtración relacionada con ella.
- La amenaza interna. El empleado que se va a la competencia con una copia de los archivos, o el que vende información porque tiene deudas o un resentimiento. Es la más difícil de ver, porque usa accesos legítimos.
- Los datos que se compran. Datos de ubicación de celulares, bases filtradas y perfiles armados por intermediarios de datos permiten saber dónde vive un ejecutivo o con quién se reúne, sin tocar un solo sistema de la empresa.
El impacto económico es alto: IBM calculó en 2025 un costo promedio mundial de unos 4,4 millones de dólares por filtración de datos. Para una pyme, perder una fórmula, una lista de clientes o una licitación puede significar perder la empresa.
Cómo proteger a una empresa del espionaje: 10 medidas
La protección no empieza con aparatos ni con programas caros. Empieza por saber qué información vale y quién puede quererla. A partir de ahí, estas diez medidas cubren la mayor parte del riesgo:
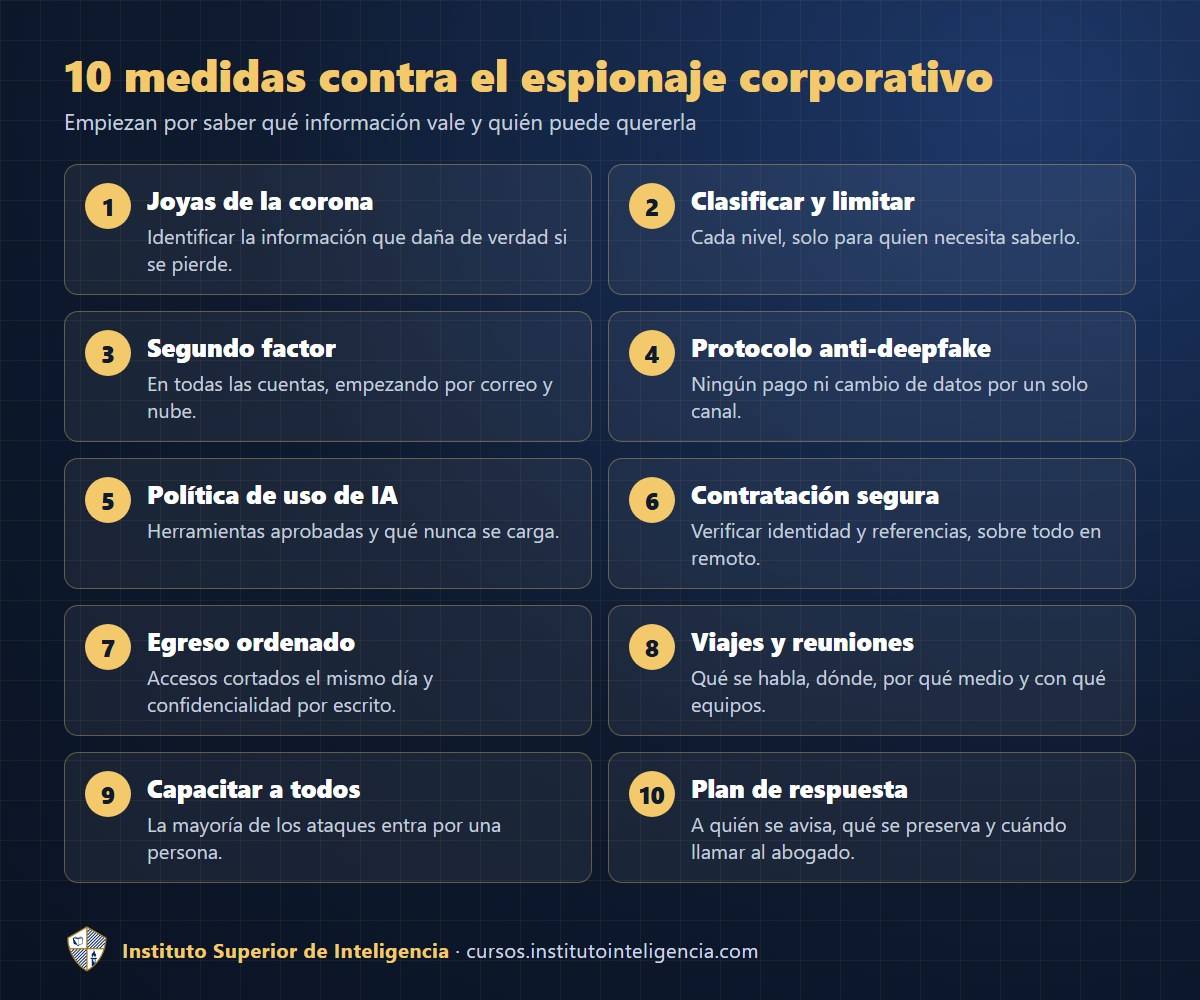
- Identificar las «joyas de la corona»: la información que, si se pierde, daña de verdad. No todo vale lo mismo.
- Clasificarla y limitar quién accede a cada nivel, con el principio de «necesidad de saber».
- Segundo factor de autenticación en todas las cuentas, empezando por el correo y las plataformas en la nube.
- Protocolo anti-deepfake: ninguna transferencia ni cambio de datos bancarios por un solo canal. Se corta y se devuelve el llamado a un número ya conocido.
- Política de uso de IA: qué herramientas están aprobadas, qué información nunca se carga en ellas y quién responde.
- Contratación segura, sobre todo remota: verificar identidad, referencias y que la persona de la entrevista sea la que después trabaja.
- Egreso ordenado: cuando alguien se va, se cortan los accesos el mismo día y se recuerda por escrito el deber de confidencialidad.
- Cuidar viajes y reuniones sensibles: qué se habla, dónde, por qué medio y con qué equipos.
- Capacitar a todo el personal: la mayoría de los ataques entra por una persona, no por una máquina.
- Tener un plan de respuesta a incidentes antes de necesitarlo: a quién se avisa, qué se preserva y cuándo se consulta a un abogado.
Hay un motivo legal más para tomar estas medidas. En la Argentina, la Ley 24.766 protege los secretos comerciales solo si cumplen tres requisitos: que la información sea secreta, que tenga valor comercial por ser secreta y que haya sido objeto de medidas razonables para mantenerla así. Si un día hay que ir a juicio contra quien se la llevó, esas medidas son la prueba de que la empresa la cuidaba.
Lo que no hay que hacer
- Espiar para defenderse. Grabar conversaciones ajenas, entrar en el correo personal de un empleado o «investigar» a la competencia por medios ilegales convierte a la víctima en acusada. El contraespionaje se hace dentro de la ley y con asesoramiento legal.
- Creer que es un problema de las multinacionales. Las pymes tienen menos defensas y, muchas veces, información igual de valiosa.
- Dejarlo solo en manos de Sistemas. El espionaje también entra por Recursos Humanos, por Compras, por la recepción y por el directorio.
Un experimento con inteligencia artificial
La IA también ayuda a defenderse: resume informes, ordena registros y propone planes. Pero en nuestro curso la pusimos a prueba en cada unidad y encontramos errores que pueden salir caros: normas citadas mal, estadísticas inventadas con fuente y todo, y conclusiones apresuradas sobre quién era el responsable de una fuga. La regla que proponemos es simple: la IA sugiere, la persona verifica.
Aprendé a proteger una empresa con método
En el Instituto Superior de Inteligencia renovamos por completo el curso Experto en Espionaje Corporativo y Contraespionaje: tecnología, factor humano e IA aplicada, 100 % online. Son 22 unidades con videos narrados, apuntes con casos reales hasta 2026, audios dramatizados, un caso completo de principio a fin (la «Operación SALAR» en una empresa de litio) y un kit con 15 plantillas y una planilla de análisis de riesgo en Excel. Al final, armás el plan de contraespionaje de la empresa.
👉 Conocé el curso Experto en Espionaje Corporativo y Contraespionaje
¿Sos personal de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.