
Un fin de semana de julio de 2020, Telecom Argentina les pidió a sus empleados que limitaran el acceso a la red, que no abrieran correos de remitentes desconocidos y que apagaran cualquier computadora comprometida. Según informó la empresa de seguridad ESET, un ransomware había cifrado más de 18.000 estaciones de trabajo y los atacantes pedían unos 7,5 millones de dólares en criptomonedas. ¿Cómo empezó? Con un empleado que abrió un archivo adjunto malicioso. Desde ahí, los delincuentes tomaron una cuenta de administrador y se desparramaron por la red.
No hizo falta un genio rompiendo firewalls: alcanzó con un clic. Esa es la lección central de la ciberseguridad en las empresas, y vale tanto para una multinacional como para un estudio contable de cinco personas.
«A nosotros no nos va a pasar»: por qué las pymes también son blanco
Los delincuentes no eligen por tamaño, sino por facilidad: buscan claves filtradas, equipos sin actualizar y personas que no sospechan. Una pyme suele tener las tres cosas y ningún área de seguridad que la cuide.
El Informe de Investigaciones de Brechas de Datos (DBIR) 2026 de Verizon encontró ransomware en el 48 % de las brechas analizadas y advierte que las organizaciones pequeñas son afectadas en forma desproporcionada. En las pymes, la principal puerta de entrada fueron las vulnerabilidades de programas sin actualizar.
Tampoco hace falta ir lejos: en agosto de 2020, el ransomware Netwalker atacó a la Dirección Nacional de Migraciones y frenó durante unas cuatro horas los cruces de frontera de la Argentina. El Gobierno no pagó y los delincuentes publicaron los datos robados.
Los ataques más comunes a las empresas hoy
Phishing y mensajes falsos
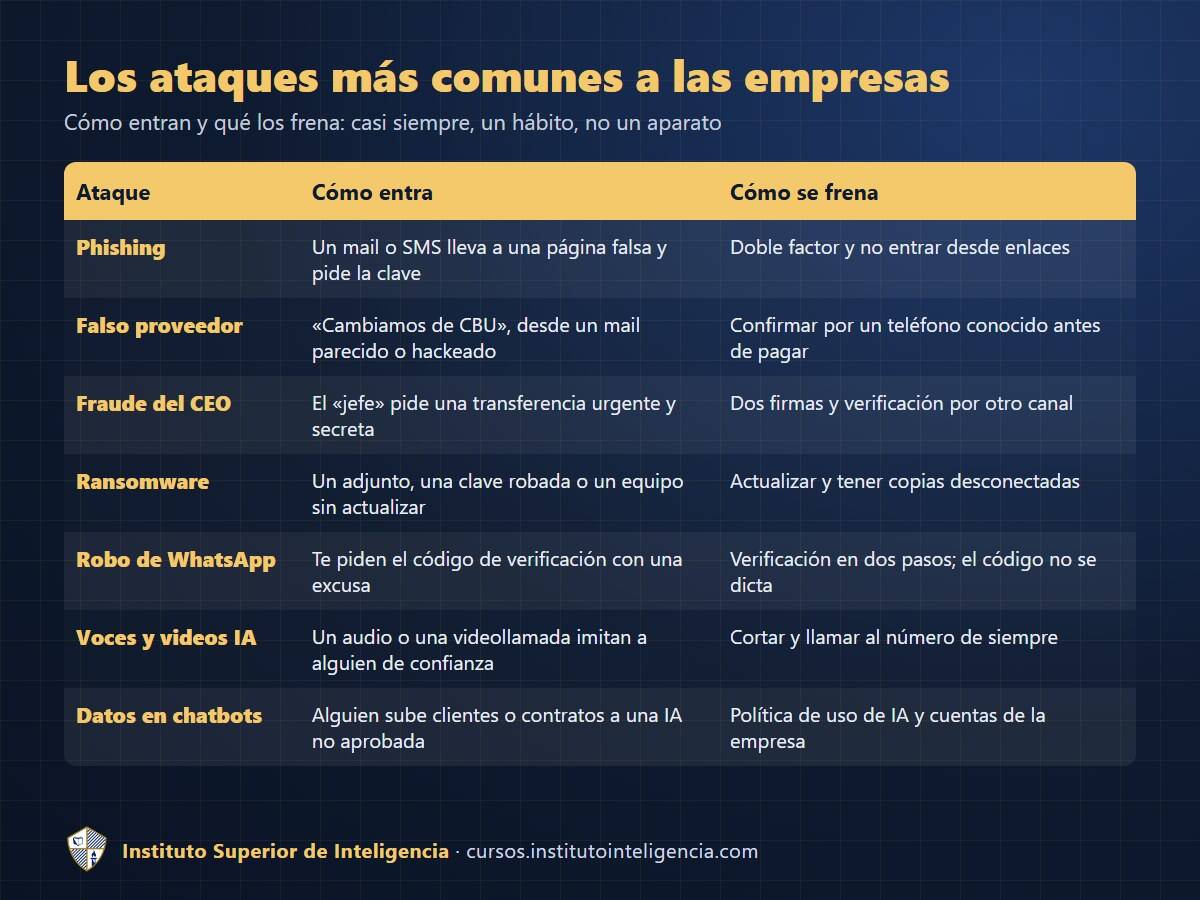
Un mail del «banco», un SMS del «correo» o un WhatsApp del «proveedor» con un enlace a una página idéntica a la real, para que alguien escriba su usuario y su clave. Ojo con el celular: según el DBIR 2026, en las simulaciones de phishing los clics por llamadas y mensajes de texto fueron un 40 % más que por correo. Más en Las estafas virtuales más comunes.
Fraude del CEO y falso proveedor: el cambio de CBU
Es uno de los ataques que más plata les hace perder a las empresas, y casi nunca usa virus. Se lo llama compromiso del correo empresarial (BEC, por su sigla en inglés): el «proveedor de siempre» avisa que cambió su cuenta bancaria, o el «gerente» pide una transferencia urgente y confidencial. A veces llega desde el correo verdadero, hackeado antes.
El informe anual del centro de denuncias de delitos por internet del FBI (IC3), publicado en abril de 2026, registró por este fraude casi 25.000 denuncias y unos 3.000 millones de dólares perdidos durante 2025, solo en Estados Unidos. Y por primera vez separó los casos con inteligencia artificial: más de 30 millones de dólares en fraudes de este tipo hechos con IA.
Ransomware: el secuestro de los datos
Un programa cifra los archivos y los delincuentes piden rescate; si no pagás, publican lo robado. Entra por un adjunto, una clave robada o un equipo sin parches. La buena noticia, según el DBIR 2026: el 69 % de las víctimas no pagó, y la diferencia suele estar en tener copias de seguridad que el atacante no pudo tocar.
Robo del WhatsApp o del Instagram del negocio
Para muchos comercios, el WhatsApp y el Instagram son el negocio. Los delincuentes piden «el código que te llegó por SMS» con cualquier excusa y se quedan con la cuenta para estafar a tus clientes en tu nombre. Si ya pasó: Me hackearon WhatsApp o Instagram: qué hacer.
Voces y videos falsos con IA
En marzo de 2019, el director de una empresa de energía del Reino Unido recibió la llamada de quien creía que era el jefe de la casa matriz alemana: debía transferir 220.000 euros a un proveedor húngaro en menos de una hora. Reconoció el acento y la «melodía» de la voz. Era una voz clonada con IA. Lo reveló ese año The Wall Street Journal, con datos de la aseguradora Euler Hermes. En 2024, la firma de ingeniería Arup perdió unos 25 millones de dólares en una videollamada donde todos los demás eran falsos, como contamos en El uso de la IA en contrainteligencia. Cómo reconocerlos: Deepfakes: qué son y cómo detectarlos.
Empleados que pegan datos en chatbots
Un riesgo que no necesita atacante. Según el DBIR 2026, el 45 % de los empleados ya usa IA habitualmente en sus equipos de trabajo (un año antes, el 15 %), y el 67 % de quienes entran a servicios de IA desde una computadora de la empresa lo hacen con cuentas personales. Una lista de clientes pegada en un chatbot gratuito es información que ya salió de la empresa.
El factor humano: el punto débil que puede ser la mejor defensa
El DBIR 2026 encontró el factor humano en el 62 % de las brechas: alguien que hizo clic, entregó una clave, configuró mal algo o creyó una historia bien armada. Los delincuentes trabajan con la psicología, no con la tecnología: urgencia («tiene que salir hoy»), autoridad («lo pide el director»), secreto («no lo comentes») y confianza («soy el proveedor de siempre»).
La otra cara: una persona entrenada es un sensor. El empleado que duda, corta y llama para confirmar frena en un minuto lo que ningún antivirus detecta, porque en el fraude del CEO no hay virus que detectar.
10 medidas concretas y baratas para proteger tu empresa
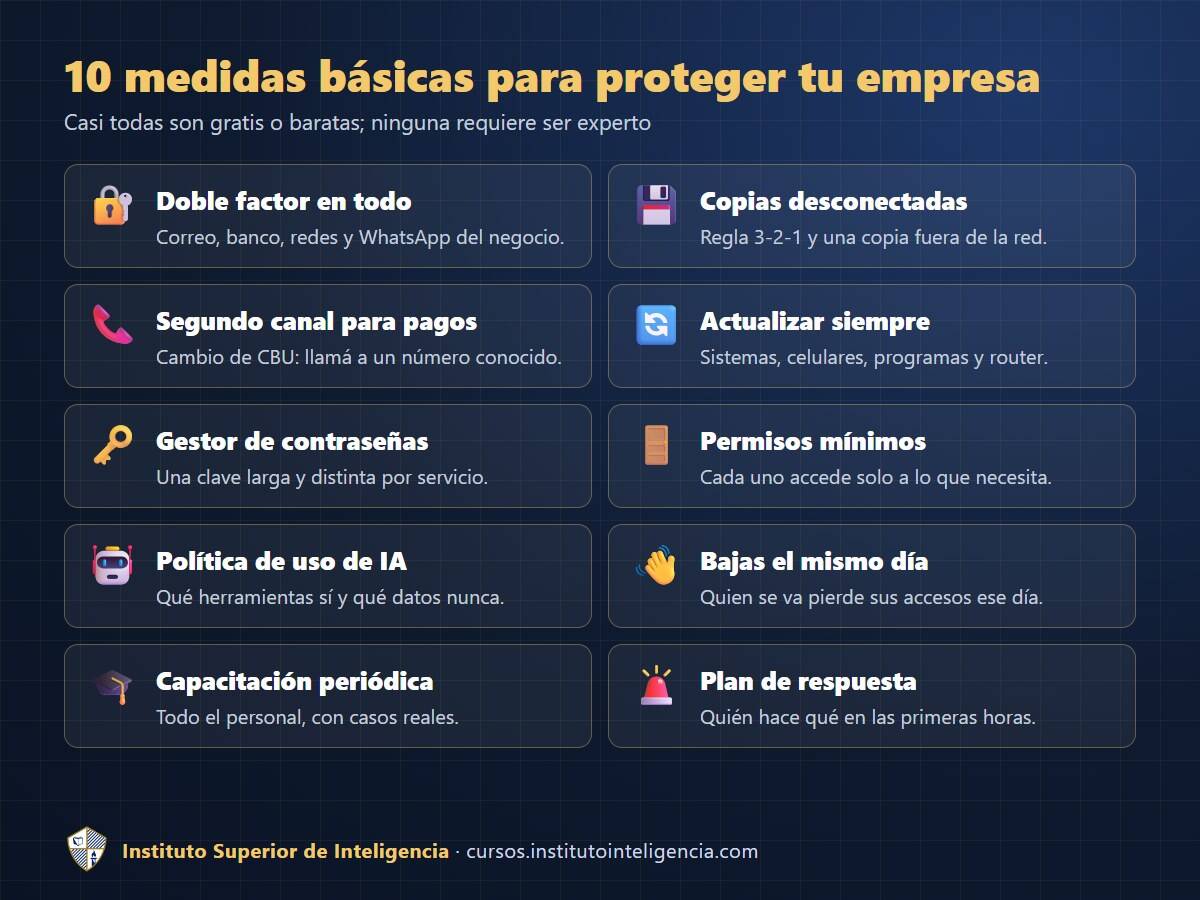
- Doble factor en todo: mejor con una aplicación autenticadora o llaves de acceso (passkeys) que por SMS.
- Copias desconectadas: regla 3-2-1 y una copia fuera de la red. Probá restaurarlas.
- Segundo canal para pagos: todo cambio de CBU o pedido urgente se confirma llamando a un número que ya tenías, nunca al del mensaje.
- Actualizaciones al día: sistemas, programas, celulares y routers.
- Gestor de contraseñas: una clave larga y distinta por servicio.
- Permisos mínimos: si cae una cuenta, cae menos.
- Política de uso de IA: herramientas aprobadas, cuentas de la empresa y una lista de datos que nunca se cargan.
- Bajas el mismo día: incluidas las cuentas compartidas.
- Capacitación periódica: para todo el personal, con casos reales.
- Plan de respuesta escrito y conocido por todos.
Qué hacer en las primeras horas de un ataque
- Aislar: desconectar de la red los equipos afectados, sin apagarlos si se puede, para no perder evidencia.
- Llamar al banco ya si hubo una transferencia: cuanto antes se pide el bloqueo, más chances de recuperar algo.
- Cambiar claves desde un equipo limpio, empezando por el correo y los administradores.
- Guardar pruebas: mails, capturas y comprobantes.
- Denunciar: en la Argentina, en una fiscalía o ante la UFECI, la unidad del Ministerio Público Fiscal especializada en ciberdelincuencia.
- Avisar a los afectados, para que no caigan en la segunda estafa.
Por qué capacitar al personal es la medida más rentable
Una empresa puede comprar el equipamiento más caro y perderlo todo porque alguien dictó un código o pagó una factura con un CBU cambiado. Si seis de cada diez brechas involucran a una persona, entrenar a las personas es atacar el problema donde nace, y no exige comprar servidores.
La clave es que sea práctica y para todos: quien atiende el teléfono, quien paga a proveedores, quien maneja el WhatsApp y el dueño, que suele ser el más apuntado. Para ir más allá: Qué es la ciberinteligencia y en qué se diferencia de la ciberseguridad y Espionaje corporativo: qué es y cómo protegerse.
Cursos para proteger tu empresa y a tu equipo
- 🛡️ Ciberseguridad en la Era de la IA – Nivel 1: Concientización: 15 unidades, 100 % online y sin tecnicismos, pensadas también para empleados y equipos de trabajo. Cada una trae un video dramatizado con situaciones reales, un video explicativo, un PDF con casos verificados, una práctica en tu celular y una autoevaluación. Incluye voces clonadas y deepfakes, usar la IA sin regalar datos, copias de seguridad, ciberseguridad en el trabajo y qué hacer si te hackean. Evaluación final de 40 preguntas y Certificado del Instituto. Acceso inmediato, a tu ritmo (unas 15 horas), con el video de presentación gratis.
- 👉 Combo Ciberseguridad en la Era de la IA + OSINT – Nivel Inicial: los dos cursos juntos, a precio promocional. Primero aprendés a protegerte; después, a investigar.
- 👉 Ciberinteligencia – Nivel Inicial: dominios, evidencia con hash y casos reales de phishing y fraude, sin conocimientos previos.
- 👉 Experto en Espionaje Corporativo y Contraespionaje: cómo se espía a las empresas y cómo armar un programa de contraespionaje.
- 👉 Creando un Departamento Corporativo de Seguridad y Contrainteligencia: para diseñar y dirigir el área de seguridad de una empresa.
En Argentina podés pagar en 3 cuotas sin interés con Mercado Pago, y desde otros 13 países de Latinoamérica, en tu moneda local en institutointeligencia.com/pagar-en-tu-moneda.
Preguntas frecuentes
¿Qué es la ciberseguridad en una empresa?
Es el conjunto de hábitos, reglas y herramientas que protegen la información, el dinero y la operación de un negocio frente a ataques y errores.
¿Cuál es el ataque más común contra las pymes?
Los que más se repiten son las estafas por mail o mensaje (phishing y falso proveedor que pide cambiar el CBU) y el ransomware, que suele entrar por programas sin actualizar o por claves robadas.
¿Cuánto cuesta proteger una pyme?
Lo básico es casi gratis: doble factor, actualizaciones, gestor de contraseñas, verificación de pagos, copias desconectadas y capacitación. Lo caro suele ser no hacerlo.
¿Qué hago si el «jefe» me pide una transferencia urgente?
No respondas por el mismo canal: cortá y llamalo a un número que ya tenías, o confirmalo en persona. Urgencia y secreto son las dos señales clásicas del fraude.
¿Se puede usar ChatGPT u otras IA en el trabajo?
Sí, con herramientas aprobadas, cuentas de la empresa y sin cargar datos de clientes, contratos, claves ni información financiera.
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.