
No: lo que escribís en un asistente de inteligencia artificial no queda entre vos y la máquina. Viaja por varias empresas, puede guardarse y, como cualquier dato guardado, puede filtrarse. La regla práctica es tratar cada conversación con una IA como un correo que algún día podría leer otra persona.
Esta semana hubo un ejemplo concreto. Notion, una de las aplicaciones de notas y trabajo en equipo más usadas del mundo, confirmó que transcripciones de conversaciones de sus usuarios con su asistente de IA quedaron expuestas. Lo llamativo es que a Notion no la atacaron: atacaron a un proveedor del que casi ningún usuario había oído hablar.
Qué pasó
Notion usa a otra empresa, Fireworks AI, para hacer funcionar algunos de los modelos de inteligencia artificial que responden a sus usuarios. Según lo informado por las dos compañías y por la prensa especializada:
- 23 de octubre de 2026: un atacante entra al entorno de desarrollo de Fireworks a través de un proveedor de nube de esa empresa.
- 2 de noviembre: Fireworks avisa a Notion que quedó expuesto un conjunto de datos. En ese momento se creía que eran datos de prueba.
- 3 de noviembre: Notion corta la conexión con Fireworks y borra sus datos de esa plataforma.
- 8 de noviembre: Fireworks confirma que hubo acceso a datos de clientes. Entre ellos, transcripciones de conversaciones con el asistente de Notion.
- 9 al 11 de noviembre: Notion avisa a los clientes afectados y da de baja claves de acceso que encontró escritas dentro de los mensajes.
Notion dice que el incidente alcanza a menos del 1 % de sus espacios de trabajo, que sus propios sistemas no fueron vulnerados y que la mayoría de las transcripciones no indica quién escribió cada mensaje. Fireworks atribuye el ataque a un grupo criminal que busca acceso a modelos de IA para revenderlo, una práctica conocida como LLMjacking.
Hay dos detalles que importan más que las cifras. El primero: Notion sostiene que su proveedor se había comprometido por contrato a no conservar sus datos, y aun así esas transcripciones estaban guardadas. Ninguna de las dos empresas explicó todavía por qué. El segundo: Notion recomendó cambiar toda contraseña o clave que se haya escrito en el asistente. Es decir, había gente que pegaba contraseñas en el chat.
Por dónde viaja lo que escribís
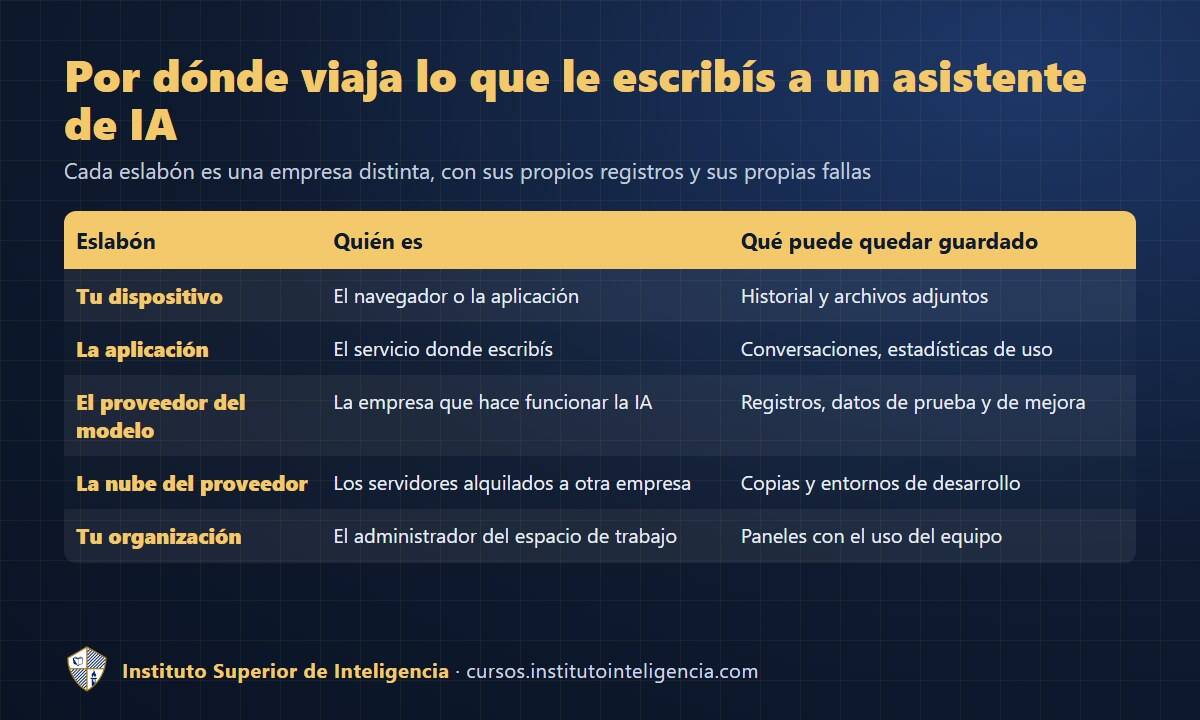
Cuando le escribís a un asistente dentro de una aplicación, tu texto pasa por la aplicación, por la empresa que hace funcionar el modelo y por la nube donde esa empresa tiene sus servidores. Cada eslabón es una empresa distinta, con sus propios empleados, sus propios registros y sus propias fallas. Vos aceptaste los términos del primero; a los demás ni los conocés.
En seguridad esto se llama riesgo de terceros o de la cadena de suministro, y es el mismo problema que explicamos en Ciberseguridad en las empresas: cómo proteger tu negocio: tu seguridad es tan buena como la del proveedor más débil.
No es la primera vez
- Marzo de 2023. Una falla en ChatGPT permitió durante unas horas que algunos usuarios vieran los títulos de conversaciones ajenas. OpenAI lo reconoció y lo corrigió.
- Abril de 2023. Samsung restringió el uso de asistentes de IA después de que empleados pegaran código fuente y notas de reuniones internas en ChatGPT para pedir ayuda.
- Enero de 2025. Investigadores de la firma Wiz encontraron una base de datos de DeepSeek abierta a internet, con más de un millón de registros que incluían historiales de conversación.
- Julio de 2025. Miles de conversaciones de ChatGPT que los usuarios habían compartido con un enlace aparecieron en los resultados de Google. OpenAI retiró esa función.
Ninguno de estos casos necesitó un ataque sofisticado contra el usuario. Alcanzó con que el dato estuviera guardado en un lugar que el usuario no controlaba.
Por qué le interesa a un atacante
Una conversación con un asistente es más reveladora que un correo. Ahí la gente escribe lo que todavía no le dijo a nadie: el borrador de una oferta, la duda sobre un contrato, los síntomas de una enfermedad, el problema con un socio, el código de un sistema con sus claves adentro. Para quien hace espionaje corporativo, el historial de chats de un equipo es un mapa de lo que la empresa está pensando. Para un estafador, es materia prima para armar un engaño a medida, como los que describimos en Ingeniería social: qué es y cómo protegerte.
Lo que nunca hay que pegar
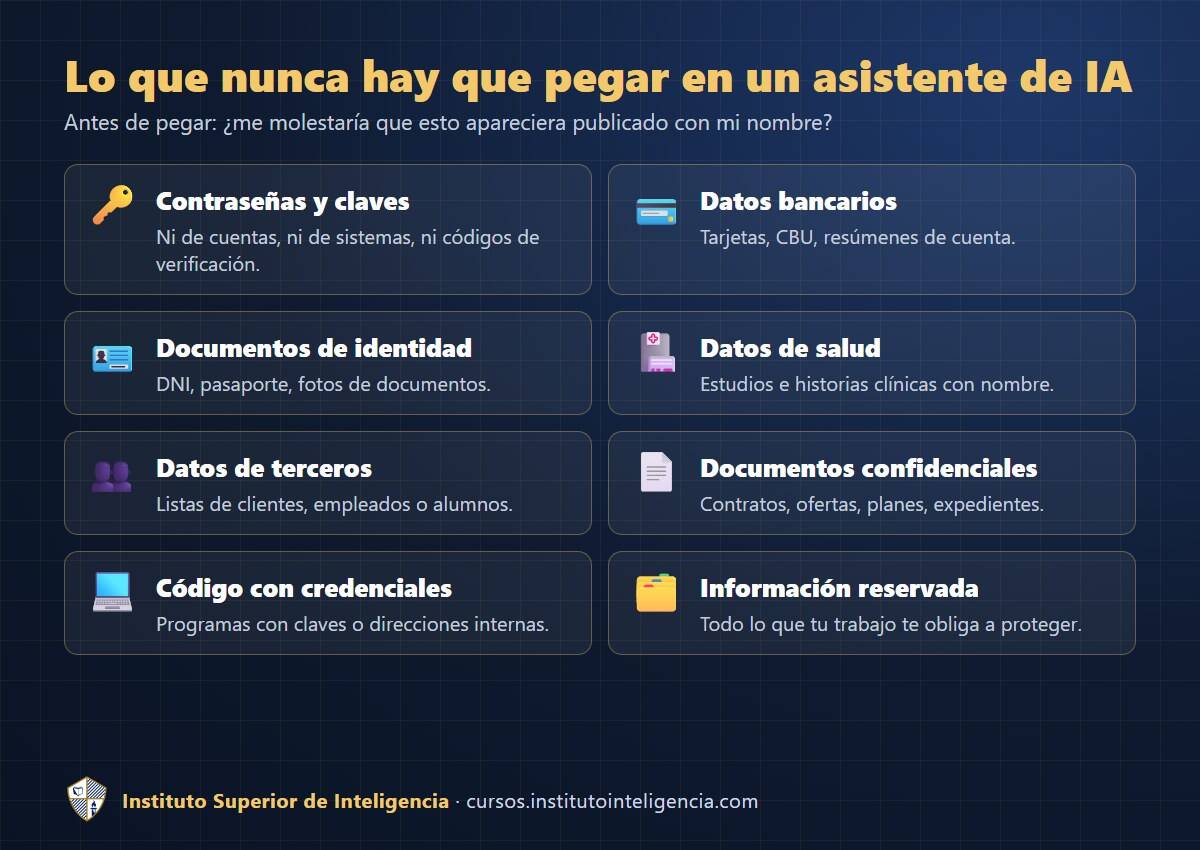
La pregunta útil antes de pegar algo es: ¿me molestaría que esto apareciera publicado con mi nombre? Si la respuesta es sí, no va. Casi siempre se puede pedir la misma ayuda cambiando nombres, quitando números y describiendo el problema en general.
Ocho reglas para usar la IA sin regalar información
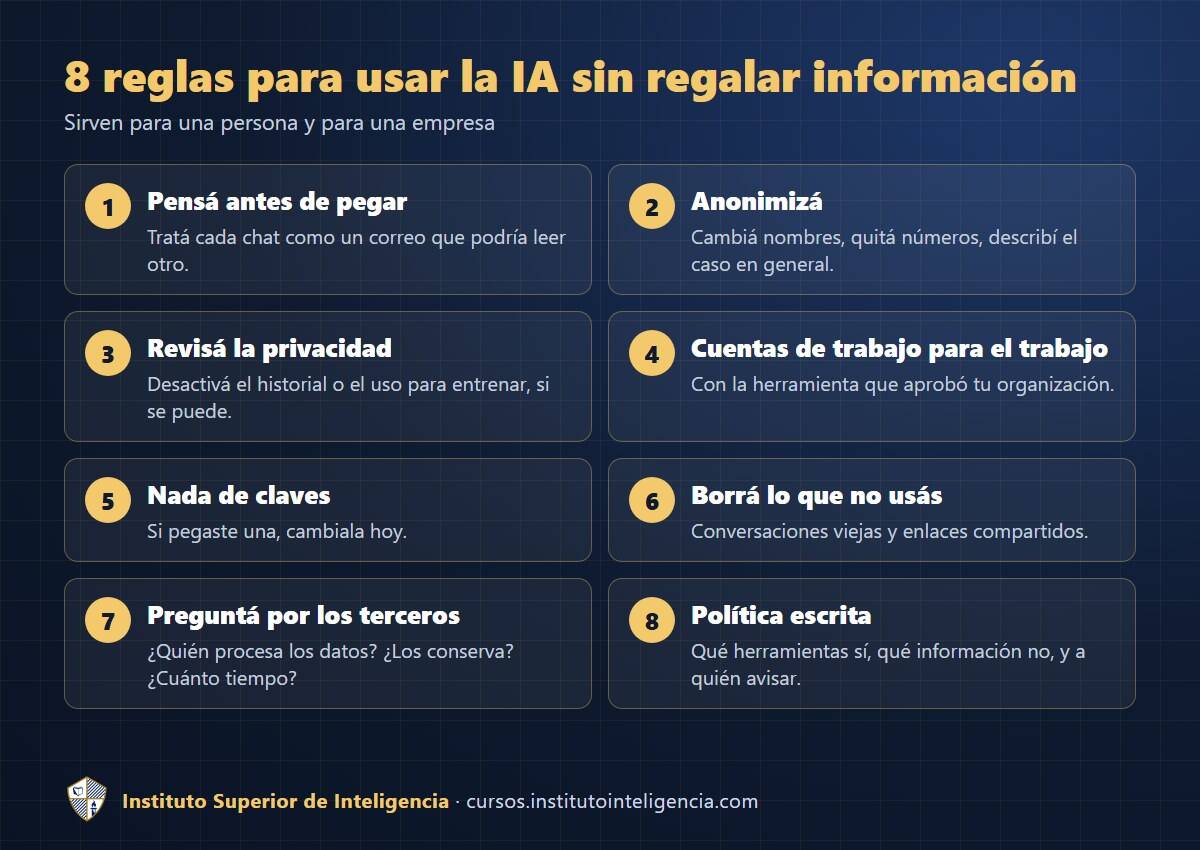
Para una empresa, la primera regla es tener una regla. En la mayoría de las organizaciones la gente ya usa asistentes de IA, con permiso o sin él. Prohibirlos no funciona: se siguen usando desde el celular. Funciona mejor decir por escrito cuáles herramientas están aprobadas, qué tipo de información puede ir y cuál no, y revisar en el contrato del proveedor tres cosas: si conserva los datos, por cuánto tiempo y a qué otras empresas se los pasa.
Qué hacer si usás Notion
- Si sos dueño de un espacio de trabajo, fijate si recibiste el aviso de Notion. Los espacios afectados tienen una sección de revisión del incidente con los datos alcanzados.
- Cambiá toda contraseña, clave o código que hayas escrito alguna vez en el asistente, aunque no te haya llegado el aviso. Es una buena costumbre de todos modos.
- Avisá a tu equipo y revisá qué información venían pegando en el chat.
- Prestá atención a correos o llamadas que mencionen temas internos con mucho detalle: pueden venir de quien leyó esas conversaciones.
Usar la IA con criterio profesional
La inteligencia artificial es una herramienta de trabajo extraordinaria, y en todos los cursos del Instituto enseñamos a aplicarla. Justamente por eso enseñamos también dónde están sus límites y sus riesgos. El curso Ciberseguridad en la era de la IA trabaja cómo proteger cuentas, datos y equipos en este escenario nuevo. Espionaje Corporativo y Contramedidas muestra cómo se pierde información en una empresa y cómo evitarlo, y el Experto en Contrainteligencia enseña a armar un programa de protección de la información. Como en todos nuestros cursos, la Unidad 1 completa es gratis (video y material), para que veas de qué se trata antes de decidir.
Preguntas frecuentes
¿Es seguro escribir datos personales en ChatGPT u otro asistente de IA?
Es razonablemente seguro para consultas comunes, pero no para datos sensibles. Lo que escribís puede guardarse, revisarse y, en un incidente, filtrarse. No pegues contraseñas, documentos de identidad, datos bancarios ni información confidencial de tu trabajo.
¿Qué pasó con Notion?
En noviembre de 2026, Notion confirmó que transcripciones de conversaciones con su asistente de IA quedaron expuestas por un ataque a Fireworks AI, un proveedor que hacía funcionar parte de sus modelos. Según la empresa, afecta a menos del 1 % de los espacios de trabajo.
¿Las empresas de IA guardan mis conversaciones?
Depende del servicio y de la configuración. Muchas las guardan por un tiempo para mostrarte el historial, mejorar el producto o detectar abusos. Revisá las opciones de privacidad y desactivá el historial o el uso para entrenamiento si el servicio lo permite.
¿Qué es el LLMjacking?
Es el robo de acceso a modelos de inteligencia artificial (claves, cuentas o servidores) para usarlos o revenderlos sin pagar. El costo lo termina pagando la víctima.
¿Qué no debo pegar nunca en un asistente de IA?
Contraseñas y claves, datos de tarjetas y cuentas, documentos de identidad, historias clínicas, datos de clientes o empleados, contratos y código con credenciales adentro.
¿Cómo puede una empresa usar IA sin exponer información?
Con una política escrita, herramientas aprobadas con contrato empresarial, capacitación del personal y revisión de qué proveedores intervienen y si conservan los datos.
Fuentes
- Infobae (12/11/2026): Notion confirmó que conversaciones con su asistente de IA quedaron expuestas.
- BleepingComputer (11/11/2026): Notion says Fireworks breach exposed customer AI chat transcripts.
- SecurityWeek: Notion Customer Data Compromised in Fireworks AI Hack.
- OpenAI (24/3/2023): informe sobre la falla del 20 de marzo en ChatGPT.
- Wiz Research (29/1/2025): «Wiz Research Uncovers Exposed DeepSeek Database Leaking Sensitive Information, Including Chat History».
- Bloomberg (2/5/2023): «Samsung Bans Staff's AI Use After Spotting ChatGPT Data Leak».
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.