
El correo electrónico sigue siendo uno de los blancos favoritos del espionaje entre Estados. No hace falta robar un documento de una caja fuerte si se puede leer en el servidor por donde pasa. Esta semana se conoció un caso de manual: un grupo vinculado al servicio de seguridad ruso se instaló en los servidores de correo de organismos de gobierno de Rumania y Kazajistán y elegía, uno por uno, los mensajes que le interesaban.
Qué pasó
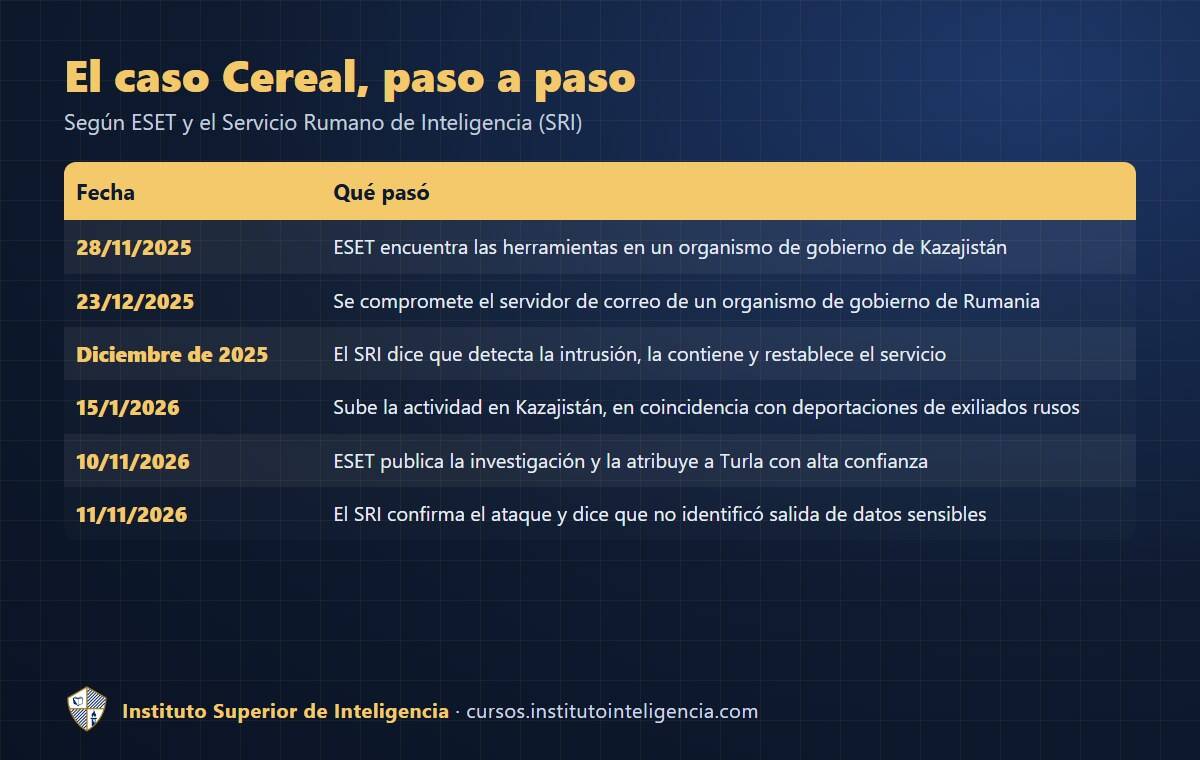
El 10 de noviembre de 2026, la empresa de seguridad eslovaca ESET publicó el análisis de un conjunto de herramientas al que llamó Cereal. Lo atribuye «con alta confianza» a Turla, uno de los grupos de espionaje más antiguos y sofisticados, activo desde hace más de veinte años. La agencia de ciberseguridad de Estados Unidos (CISA) vincula a Turla con el Centro 16 del FSB, el Servicio Federal de Seguridad de Rusia.
ESET encontró las herramientas primero en un organismo de gobierno de Kazajistán, el 28 de noviembre de 2025, y después en uno de Rumania, comprometido el 23 de diciembre de 2025. En Rumania, el programa estaba configurado para seleccionar los correos enviados a funcionarios de la OTAN y de la Unión Europea o recibidos de ellos.
Al día siguiente de la publicación, el Servicio Rumano de Inteligencia (SRI) informó que había detectado la intrusión en diciembre de 2025, que la contuvo, que restableció el servicio y que no identificó salida de datos sensibles. No dijo qué organismo fue atacado, y no quedó claro si la primera alerta la dio el propio SRI o ESET. Además, compartió la información con servicios europeos y con sus socios de la OTAN y la UE.
Cómo funcionaba
Lo notable de Cereal es cuánto se esforzaba por pasar inadvertido. Según ESET:
- Vivía dentro del servidor de correo. Se instalaba en servidores Microsoft Exchange, los que usan muchísimas organizaciones, y su código se ejecutaba en la memoria, casi sin dejar archivos.
- No llamaba a casa. En lugar de conectarse a un servidor de los atacantes, esperaba órdenes escondidas en pedidos que parecían tráfico normal del correo web. Si alguien lo probaba mal, respondía con una página de error común de Exchange. ESET no pudo identificar las direcciones de los operadores.
- Se metía en el circuito del correo sin aparecer en la lista. Un módulo se inyectaba en el proceso que distribuye los mensajes y se colgaba de componentes legítimos que ya estaban funcionando. En la configuración del servidor no aparecía nada nuevo.
- Elegía con pinzas. Solo guardaba los mensajes con archivos adjuntos Word o PDF que coincidían con listas de remitentes, destinatarios, palabras del asunto o nombres de archivo. Los comprimía, los cifraba y los dejaba listos para que los operadores pasaran a buscarlos.
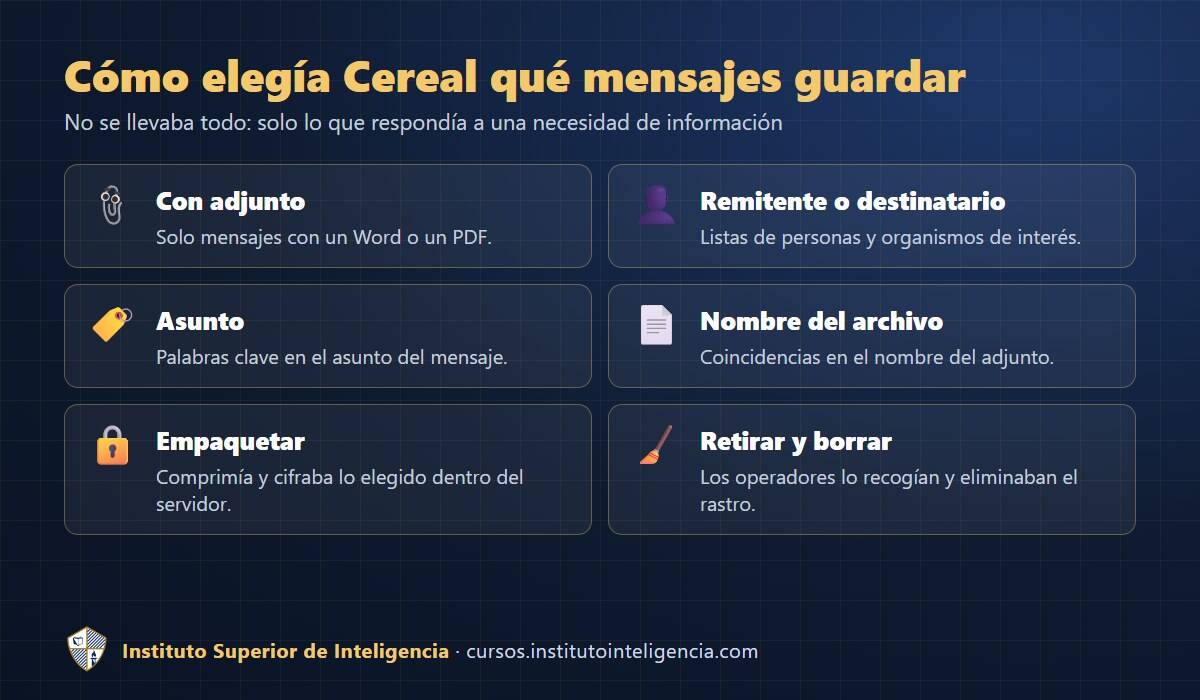
Es la lógica de un buen oficial de inteligencia, trasladada al software: no llevarse todo, que hace ruido, sino exactamente lo que responde a una necesidad concreta. En este caso, lo que un gobierno aliado hablaba con la OTAN y con Bruselas.
Por qué Rumania y por qué Kazajistán
Rumania es miembro de la OTAN y de la Unión Europea, limita con Ucrania y tiene un papel clave en el flanco este de la alianza y en el mar Negro. Lo que sus funcionarios intercambian con sus socios es, para Moscú, inteligencia de primera. ESET señala que en Kazajistán la actividad se intensificó desde el 15 de enero de 2026 y la relaciona con las deportaciones de exiliados rusos que ese país hace desde enero. Según la misma empresa, alrededor del 70 % de los países atacados por Turla desde 2022 son ex repúblicas soviéticas o países europeos con vínculos estrechos con Moscú.
Leer la noticia con mapa ayuda a entenderla. Lo explicamos en Qué es la geopolítica y por qué explica lo que pasa en el mundo.
Lo que enseña para cualquier organización
Una empresa mediana de América Latina no es un ministerio de Rumania. Pero tiene un servidor o un servicio de correo, gente que manda contratos por mail y competidores, proveedores o delincuentes a los que les interesaría leerlos. El caso deja lecciones que sirven en cualquier escala:
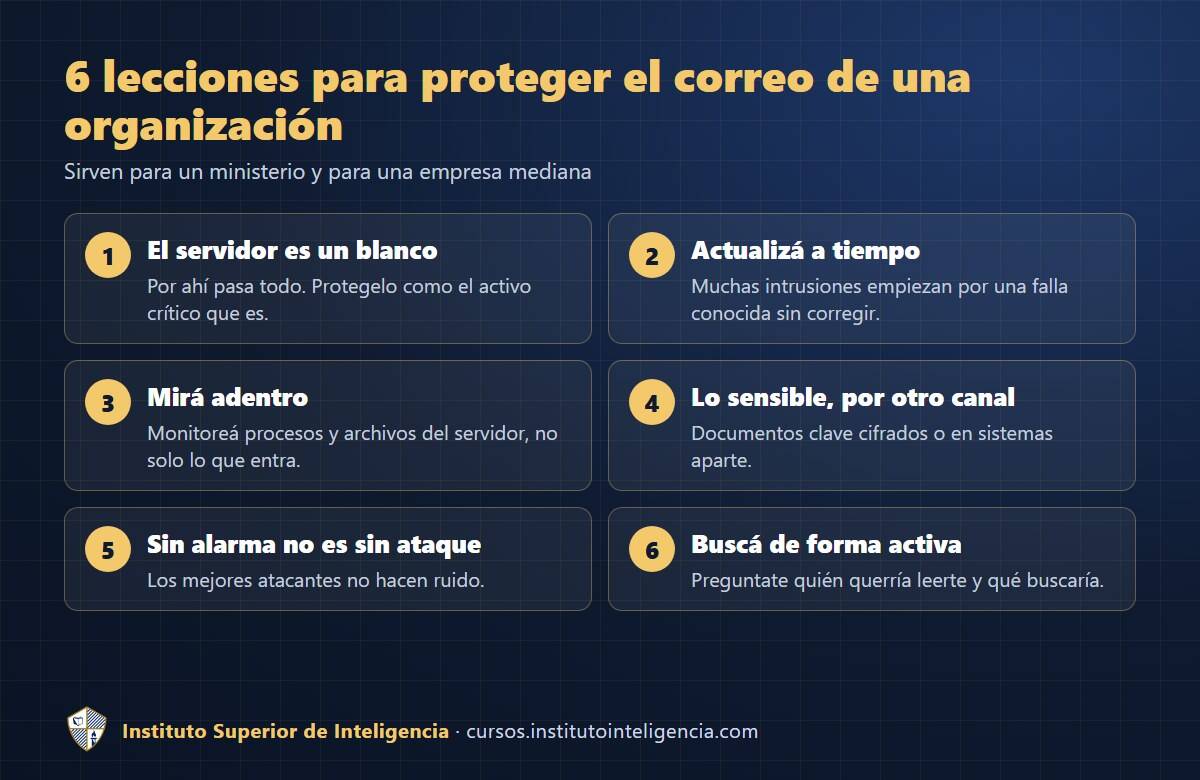
La última es la más incómoda: los atacantes de este nivel no se detectan con un antivirus. Se detectan buscando de forma activa lo que no encaja, con hipótesis sobre quién podría estar interesado en la organización y qué buscaría. Eso se llama inteligencia de amenazas, y lo explicamos en Inteligencia de amenazas: cómo anticipar un ciberataque. Para la protección de la información en general, mirá Qué es la contrainteligencia y Espionaje corporativo.
Formarse para detectar y proteger
Este caso es ciberinteligencia y contrainteligencia en estado puro: un actor estatal con una necesidad de información, una herramienta diseñada para no ser vista y defensores que tienen que encontrarla. En el Instituto, la Ciberinteligencia Nivel Avanzado trabaja el análisis de grupos de amenaza y sus herramientas, y el Especialista en Ciberinteligencia es el punto de entrada. El Experto en Contrainteligencia enseña a proteger la información de una organización frente al espionaje, y Espionaje Corporativo y Contramedidas lo lleva al mundo de la empresa. En todos los cursos la Unidad 1 completa es gratis (video y material), para que veas de qué se trata antes de decidir.
Preguntas frecuentes
¿Qué es Turla?
Es un grupo de ciberespionaje activo desde hace más de veinte años, también conocido como Snake, Uroburos, Venomous Bear o Secret Blizzard. La agencia de ciberseguridad de Estados Unidos lo vincula con el Centro 16 del FSB ruso.
¿Qué es Cereal?
Es el nombre que la empresa ESET le dio a un conjunto de herramientas, revelado en noviembre de 2026, que se instalaba en servidores de correo Microsoft Exchange para seleccionar y guardar mensajes de interés sin ser detectado.
¿Qué espiaban en Rumania?
Según ESET, el programa estaba configurado para seleccionar los correos de un organismo de gobierno rumano dirigidos a funcionarios de la OTAN y de la Unión Europea o recibidos de ellos. El servicio de inteligencia rumano dijo que no identificó salida de datos sensibles.
¿Cómo se protege el correo de una organización?
Con el servidor y los sistemas actualizados, monitoreo de lo que pasa dentro del servidor, cifrado y otros canales para lo más sensible, separación de cuentas y una búsqueda activa de anomalías, no solo antivirus.
¿Por qué los espías atacan servidores de correo?
Porque por ahí pasa casi toda la comunicación de una organización, incluidos documentos y decisiones. Quien controla el servidor puede leer sin tener que engañar a cada persona.
Fuentes
- Security Affairs (11/2026): Russia-Linked APT Turla Turned Exchange Servers Into Their Own Control Room.
- The Record (11/11/2026): Romania says it stopped Russian cyberattack targeting government emails.
- The Record: Russian hackers compromised government email servers to steal NATO, EU correspondence.
- ESET WeLiveSecurity (10/11/2026): investigación sobre Cereal y Turla.
- CISA: avisos sobre Snake/Turla y su vínculo con el Centro 16 del FSB.
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.