
Un programa espía puede entrar a un celular a través de un anuncio, sin que la persona toque nada. Alcanza con que la publicidad se cargue en una página o en una aplicación. Hasta hace poco eso era una sospecha de los especialistas. En 2026 quedó documentado, y además se supo algo peor: la técnica dejó de ser exclusiva de los gobiernos.
Durante años, la idea de un programa espía en el teléfono estuvo asociada a Pegasus y a blancos muy precisos: presidentes, periodistas, opositores. La conclusión para el resto era tranquilizadora: «a mí nadie me va a espiar». Dos investigaciones publicadas en las últimas semanas dicen que esa conclusión ya no sirve.
Qué se descubrió
AdFection: el anuncio como arma
El 15 de octubre de 2026, el laboratorio Citizen Lab, de la Universidad de Toronto, publicó la primera confirmación técnica pública de un programa espía que se instala mediante publicidad dirigida y sin ningún clic. Llamó a la técnica AdFection. Según el informe, una empresa que se presentaba como firma de tecnología publicitaria permitía a sus clientes elegir un blanco por el identificador de publicidad de su teléfono, su navegador o su dirección de internet, y hacerle llegar un anuncio preparado. El resto de los usuarios veía una publicidad normal. Los investigadores vincularon la técnica con al menos 45 dispositivos atacados en la cadena Al Jazeera en 2024 y 2025. Después del aviso, Google y la asociación europea de publicidad digital retiraron a esa empresa de sus registros.
iVerify: del espionaje de Estado al delito común
El 10 de noviembre, la firma de seguridad móvil iVerify publicó su informe anual de amenazas. Los datos salen de los teléfonos de sus propios clientes, así que no representan a todos los usuarios, pero la tendencia es clara:
- Encontró 1,07 infecciones por cada 1.000 revisiones de iPhone, una tasa que se mantiene estable.
- Tres de cada cuatro detecciones del año correspondieron a grupos criminales que buscan contraseñas y criptomonedas, no a Estados.
- Ninguno de los teléfonos infectados con dos de las herramientas más usadas por esos grupos había recibido el aviso de amenaza que Apple envía a los usuarios en riesgo.
«La gran mayoría de nuestras detecciones fueron ataques masivos de grupos criminales con fines puramente criminales», dijo su cofundador, Rocky Cole, al medio CyberScoop. Entre los casos que cita el informe hay hijos de un chofer de colectivo en Canadá y un conductor de limusinas en Australia. Nadie con un cargo sensible ni un perfil público.
En una investigación aparte, la misma firma describió cómo llegan esos ataques: anuncios infectados que se cargan solos (documentó uno en Instagram, con temática del Mundial), sitios de comercio electrónico alterados y, sobre todo, etiquetas de medición viejas que miles de páginas siguen cargando aunque el dominio original venció y lo compró un delincuente. Según sus cálculos, los sitios que pueden servir estos ataques reciben unos 135 millones de visitas por mes. Las herramientas apuntan a versiones antiguas del sistema del iPhone y roban las contraseñas guardadas y las billeteras de criptomonedas.
Cómo puede infectar un anuncio
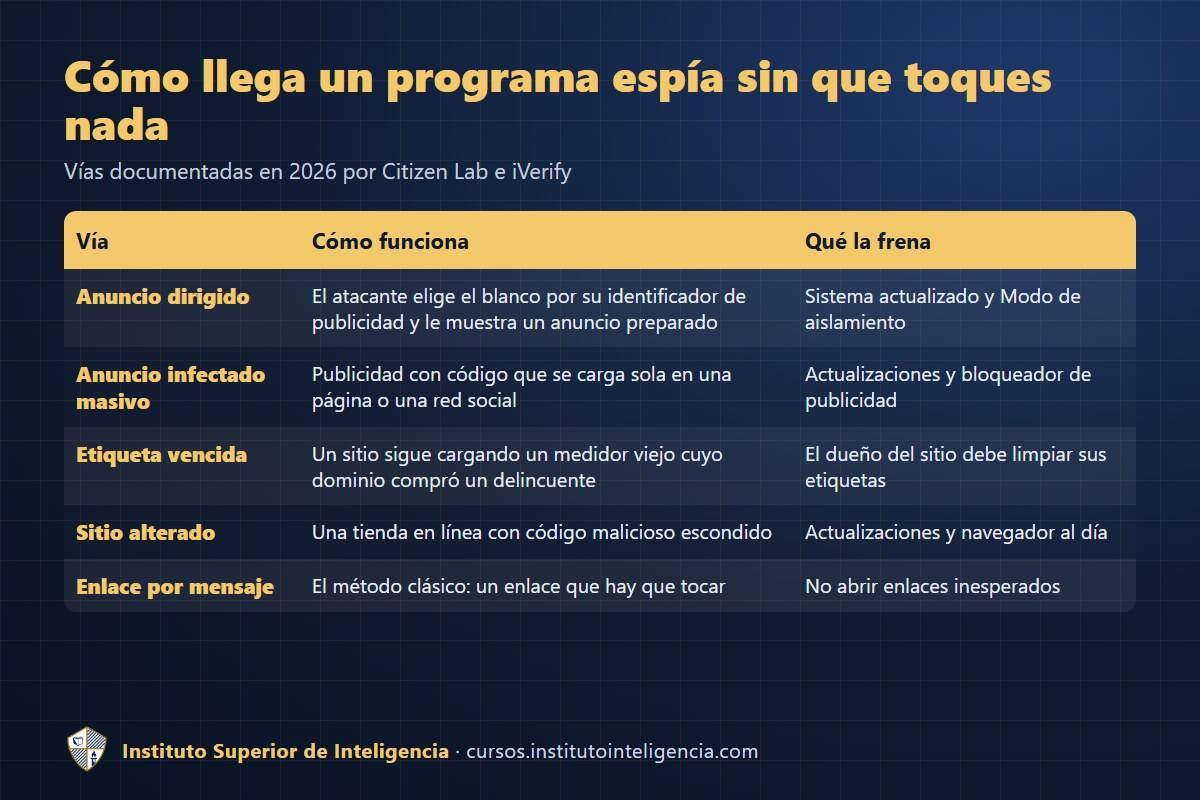
La publicidad en internet funciona con subastas automáticas. Cada vez que abrís una página, en milésimas de segundo varias empresas ofertan por mostrarte un anuncio, y lo hacen sabiendo bastante de vos: tipo de teléfono, zona, intereses y un identificador de publicidad que te sigue de aplicación en aplicación. El ganador entrega el anuncio, que no es solo una imagen: puede incluir código.
Si el teléfono tiene una falla sin corregir, ese código puede aprovecharla. Y como el anunciante elige a quién mostrarle qué, el ataque puede ser tan dirigido como una carta con nombre y apellido, o tan masivo como un volante. El sitio que estás visitando no hizo nada malo y muchas veces ni se entera. Los datos que alimentan ese sistema son los mismos que usa un investigador para perfilar a una persona; lo contamos en Qué es OSINT y cómo investigar en internet.
Por qué ahora le puede tocar a cualquiera
Hay tres cambios que explican la tendencia:
- Las herramientas se filtraron y se abarataron. Lo que antes compraba un gobierno por millones hoy circula, en versiones viejas, entre grupos criminales.
- El objetivo cambió. Al delincuente no le interesa quién sos, sino lo que tenés en el teléfono: el banco, el correo, la billetera virtual, los códigos de verificación. Como dijo Cole, la credencial de un directivo no vale necesariamente más que la de un empleado cualquiera.
- El teléfono desactualizado es el blanco fácil. Los ataques documentados funcionan contra sistemas viejos. Quien posterga las actualizaciones queda del lado vulnerable.
Para una empresa, la consecuencia es directa: ya no alcanza con proteger el teléfono del director. El celular de cualquier empleado tiene el correo, el chat interno y el segundo factor de acceso.
Ocho medidas para proteger tu celular
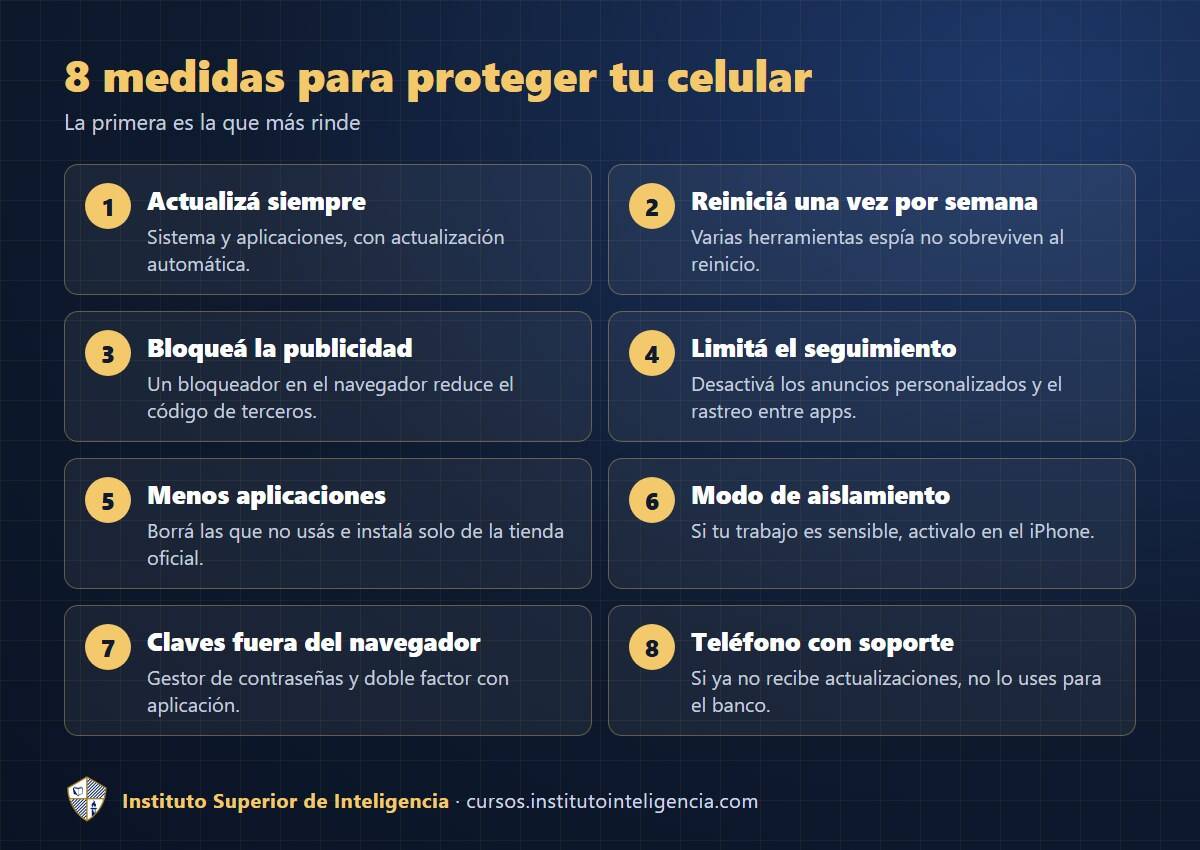
La primera es, por lejos, la que más rinde. Las actualizaciones del sistema corrigen justamente las fallas que estos ataques aprovechan. Activá la actualización automática y, si tu teléfono ya no recibe actualizaciones, tenelo en cuenta: para el banco y el correo de trabajo conviene uno que sí las reciba.
Si por tu trabajo manejás información sensible (seguridad, justicia, periodismo, política, dirección de una empresa), el iPhone tiene el Modo de aislamiento (en Ajustes, Privacidad y seguridad), que limita funciones para cerrar puertas de entrada. Android ofrece una opción parecida en sus versiones recientes, la Protección avanzada.
Señales de que algo anda mal y qué hacer
Los programas espía están hechos para no notarse, así que no hay una señal segura. Batería que dura mucho menos, el teléfono caliente sin uso o consumo de datos fuera de lo normal son motivos para revisar, no una prueba. Tampoco lo es su ausencia: como muestra el informe, no recibir un aviso de Apple o de Google no garantiza que el equipo esté limpio.
Si tenés una sospecha fundada:
- Actualizá y reiniciá el teléfono. Varias de estas herramientas no sobreviven a un reinicio.
- Cambiá las contraseñas desde otro dispositivo, empezando por el correo y el banco, y cerrá las sesiones abiertas.
- Si tenés criptomonedas, pasalas a una billetera nueva con una frase de recuperación nueva.
- Si recibiste un aviso de amenaza de Apple o de Google, tomalo en serio y buscá ayuda especializada antes de borrar nada.
- Si es un teléfono de trabajo, avisá al área de seguridad antes de restaurarlo: puede hacer falta preservar la evidencia.
Si el problema es una cuenta tomada, seguí la guía Me hackearon WhatsApp o Instagram: qué hacer.
Formarse para entender la amenaza
Lo que muestran estos informes es trabajo de inteligencia aplicado a lo digital: alguien juntó datos de miles de teléfonos, encontró un patrón y avisó antes de que el problema fuera masivo. Eso es la ciberinteligencia, y la explicamos en Qué es la ciberinteligencia y en qué se diferencia de la ciberseguridad.
En el Instituto, el curso Ciberseguridad en la era de la IA enseña a proteger teléfonos, cuentas y datos, para uno mismo y para una organización. El Especialista en Ciberinteligencia enseña a investigar y anticipar amenazas, y el Experto en Contrainteligencia trabaja la protección de personas e información frente al espionaje. Como en todos nuestros cursos, la Unidad 1 completa es gratis (video y material), para que veas de qué se trata antes de decidir.
Preguntas frecuentes
¿Me pueden infectar el celular solo por ver un anuncio?
Sí, si el teléfono tiene una falla sin corregir. Citizen Lab documentó en octubre de 2026 un programa espía que se instala con solo mostrarse un anuncio dirigido. Con el sistema actualizado, el riesgo baja mucho.
¿Qué es AdFection?
Es el nombre que Citizen Lab le dio a una técnica que usa el sistema de publicidad dirigida para entregar un programa espía a blancos elegidos, sin que tengan que hacer clic.
¿Cómo sé si tengo un programa espía en el celular?
No hay una señal segura. Batería que dura poco, calor sin uso o consumo raro de datos justifican una revisión. Ante una sospecha, actualizá, reiniciá y cambiá las contraseñas desde otro dispositivo.
¿Un bloqueador de publicidad ayuda?
Ayuda, porque reduce la cantidad de anuncios y de código de terceros que carga el navegador. No reemplaza a las actualizaciones.
¿Qué es el Modo de aislamiento del iPhone?
Es una protección opcional pensada para personas con riesgo alto. Limita adjuntos, vistas previas de enlaces y ciertas funciones web para dejarle menos puertas de entrada a un programa espía.
¿Esto afecta solo al iPhone?
No. Los informes citados analizan sobre todo iPhone porque de ahí son sus datos, pero los programas espía y la publicidad maliciosa también afectan a Android. Las medidas de protección son las mismas.
Fuentes
- The Citizen Lab (15/10/2026): Exposing AdFection.
- CyberScoop (10/11/2026): Spyware attacks trend toward hitting just about anyone.
- iVerify: Dead Domains, Live Exploits.
- AppleInsider (10/11/2026): Malicious ads can infect vulnerable iPhones without a single tap.
- Apple: «Acerca del modo de aislamiento» y «Acerca de las notificaciones de amenazas de Apple».
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.