
Si tus datos aparecen en una filtración, lo más probable no es que te vacíen la cuenta de inmediato, sino que te llegue un engaño mucho más creíble. El dato filtrado casi nunca alcanza por sí solo para robar. Sirve para que el estafador sepa tu nombre, tu banco y tu número de cuenta cuando te llama «del área de seguridad». Por eso lo más importante es saber qué esperar y tener reglas claras.
El tema volvió esta semana. El domingo 8 de noviembre de 2026 apareció en un foro de la red oscura un aviso que ofrecía, según su autor, datos de 804.000 cuentas bancarias de clientes de 56 entidades argentinas.
Qué se sabe (y qué no)
Lo que dice el aviso: una cuenta recién creada, sin historial en el foro, publicó la venta de una base que atribuye a una red interbancaria, obtenida, según afirma, aprovechando «una falla de autorización». Menciona clientes de bancos como Ciudad, Santander, Macro y BBVA, pide 3.000 dólares por la exclusividad o 2.000 por comprador, solo en bitcoin o monero, y publicó una muestra parcialmente tachada.
Lo que respondieron: Interbanking negó haber sufrido una vulneración. Según la información difundida el 11 de noviembre, la empresa descartó un incidente en sus sistemas después de revisar sus protocolos de seguridad. Al cierre de esta nota, ni el Banco Central ni la Agencia de Acceso a la Información Pública habían emitido una declaración.
Lo que no se sabe: si la base es auténtica, si es nueva o una mezcla de filtraciones viejas, y qué datos contiene exactamente. Un vendedor sin reputación que publica una muestra tachada puede tener algo real o estar intentando estafar a otros delincuentes. Pasa seguido.
Con esto alcanza para actuar con prudencia. No hace falta esperar la confirmación para revisar tus cuentas y prepararte para los engaños que suelen llegar después de estas noticias.
El contexto: la región más filtrada del mundo
Según el informe Global Threat Landscape 2025-2026 de la firma de ciberseguridad F6, América Latina concentró el 33 % de los incidentes de filtración de datos del mundo entre 2025 y el primer semestre de 2026, con más de 210 millones de registros expuestos. De esos registros, unos 120 millones (el 57 %) corresponden a Argentina, sobre todo por bases de organismos públicos. El 70 % de los registros filtrados en la región venía del sector público y el 16 % del financiero.
La consecuencia práctica: es muy probable que algún dato tuyo (nombre, documento, teléfono, correo, domicilio) ya circule en alguna base. Lo razonable no es entrar en pánico, sino asumirlo y protegerse en consecuencia.
Para qué se usan los datos filtrados
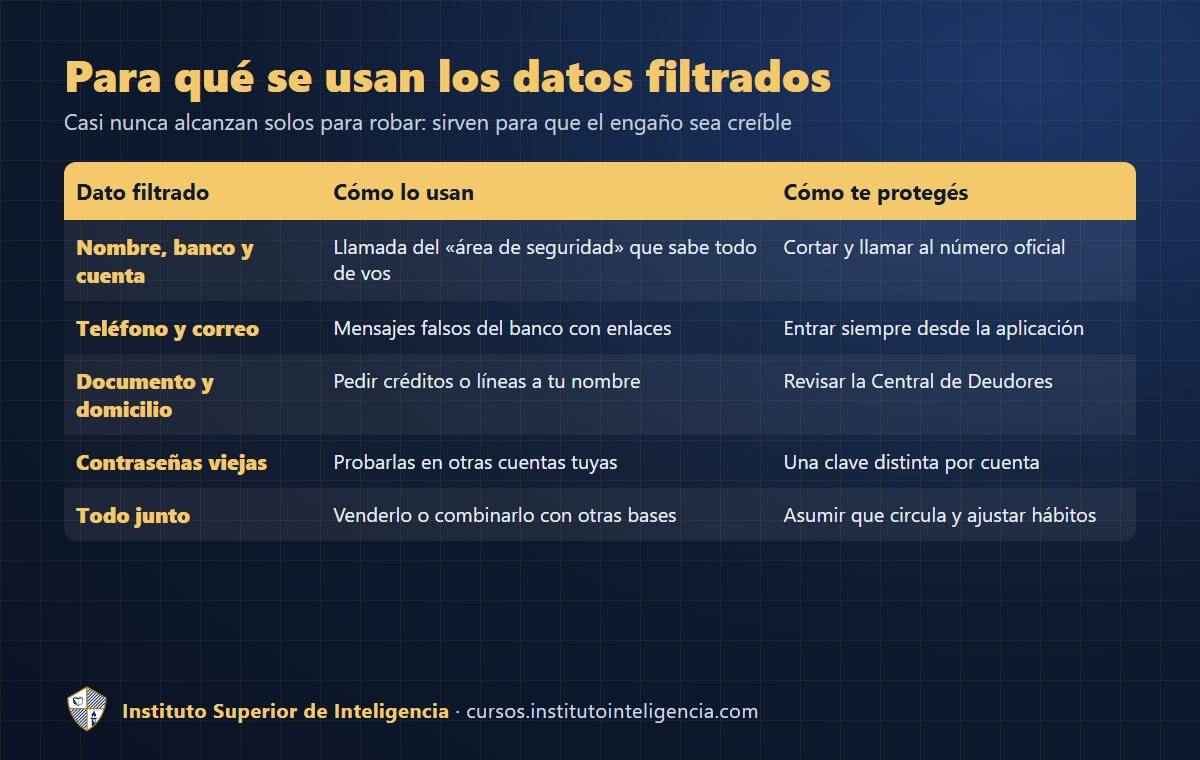
Fijate que casi ningún uso es un robo directo. El dato filtrado le da al delincuente credibilidad: con tu nombre, tu banco y los últimos números de tu cuenta, la llamada del «empleado de seguridad» suena real. Es ingeniería social con información de primera mano. Explicamos cómo funciona en Ingeniería social: qué es, técnicas, casos reales y cómo protegerte.
Qué hacer si tus datos se filtraron
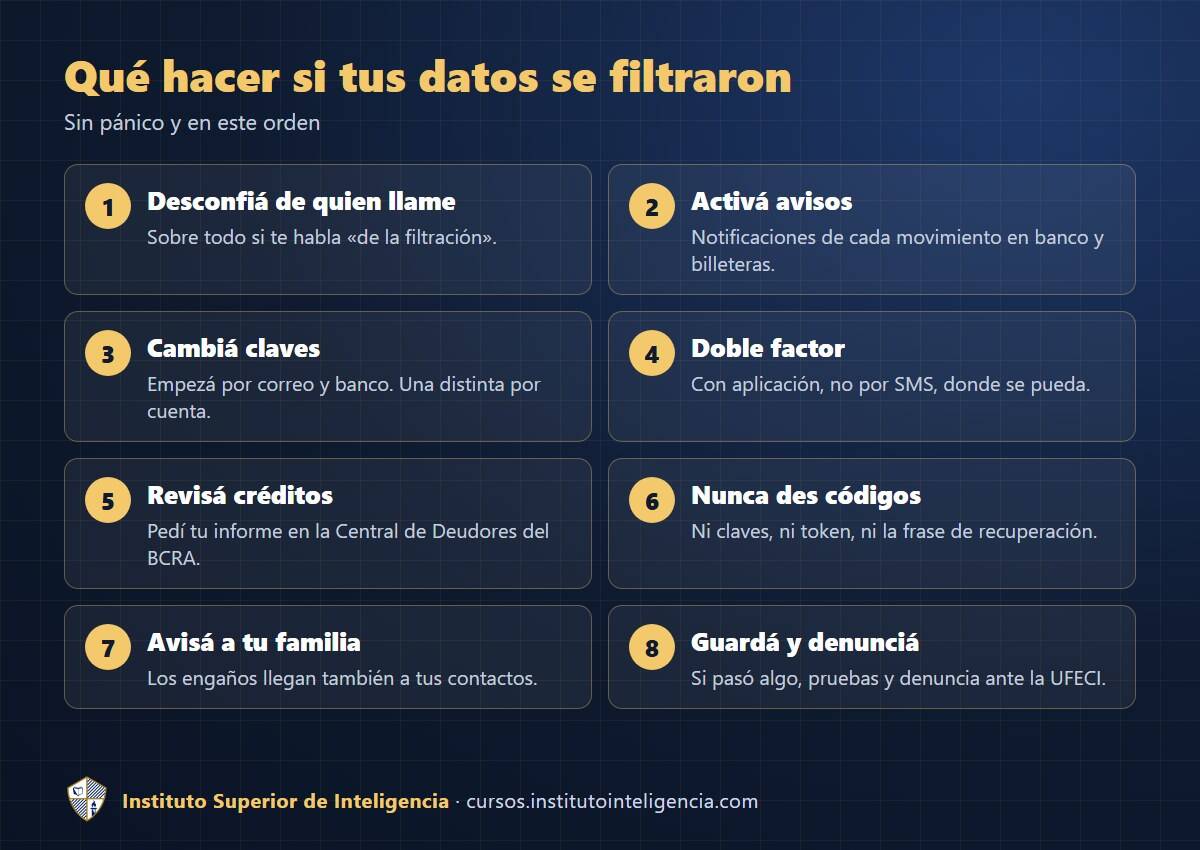
Hay una regla que vale más que todas: después de una filtración, desconfiá de cualquiera que te contacte «por la filtración». Los estafadores aprovechan la noticia para llamar diciendo que tu cuenta quedó expuesta y que hay que «protegerla» moviendo el dinero o confirmando un código. El banco nunca te va a pedir claves, códigos ni que transfieras a una «cuenta segura». El Banco Central recuerda que nunca se comunica con clientes bancarios para pedirles datos personales, bancarios ni claves.
Cómo saber si tus datos están expuestos
- Correo electrónico: el servicio gratuito Have I Been Pwned permite consultar si tu dirección apareció en filtraciones conocidas. Muchos gestores de contraseñas y navegadores avisan si una contraseña tuya está en una base filtrada.
- Movimientos: revisá con frecuencia los movimientos del banco y las billeteras virtuales, y activá las notificaciones de cada operación.
- Créditos a tu nombre: en Argentina podés pedir gratis tu informe en la Central de Deudores del Banco Central para ver si hay préstamos o tarjetas que no sacaste.
- Tu huella pública: buscate en internet como lo haría un estafador: tu nombre, tu documento, tu teléfono. Lo que encuentres es lo que puede usar en tu contra. Te contamos cómo en Qué es OSINT y cómo investigar en internet.
Si ya fuiste víctima
- Llamá a tu banco o billetera al número oficial (el de tu tarjeta o la aplicación) para bloquear y desconocer las operaciones.
- Cambiá las claves desde un dispositivo de confianza y cerrá las sesiones abiertas.
- Guardá todas las pruebas: capturas, números, mensajes, comprobantes.
- Denunciá ante la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI), al correo denunciasufeci@mpf.gov.ar o al teléfono (+54 11) 5071-0040, o en la fiscalía o comisaría más cercana.
- Si un dato personal tuyo fue expuesto por una empresa u organismo, podés hacer un reclamo ante la Agencia de Acceso a la Información Pública, que controla la ley de protección de datos personales.
Para las situaciones más frecuentes, mirá también Las 8 estafas virtuales más comunes y cómo reconocerlas y Me hackearon WhatsApp o Instagram: qué hacer.
Del otro lado: quién vigila los foros
Este aviso se conoció porque hay equipos que vigilan todos los días los foros donde se venden datos robados. Lo hacen empresas de ciberinteligencia, bancos y organismos públicos: detectan la publicación, evalúan si es creíble, cruzan la muestra con sus propios registros y avisan antes de que el daño crezca. Es un trabajo de inteligencia en sentido estricto: obtener información, evaluarla y producir una alerta útil para alguien que tiene que decidir.
Aprender a protegerte y a investigar
En el Instituto, el curso Ciberseguridad en la era de la IA enseña a proteger tus cuentas, tus datos y tu familia de estos engaños. Si te interesa el lado profesional, el Especialista en Ciberinteligencia enseña a monitorear amenazas y evaluar filtraciones, y el curso de OSINT Nivel Inicial te enseña a investigar en fuentes abiertas. Y si querés empezar por algo corto, la masterclass ¿Qué sabe internet de ti? te muestra qué datos tuyos están a la vista. Como en todos nuestros cursos, la Unidad 1 completa es gratis (video y material), para que veas de qué se trata antes de decidir.
Preguntas frecuentes
¿Hubo una filtración de datos de Interbanking?
El 8 de noviembre de 2026 apareció a la venta en un foro una supuesta base con datos de 804.000 cuentas bancarias atribuida a una red interbancaria. Interbanking negó haber sufrido una vulneración y la base no fue verificada por fuentes independientes.
¿Qué pueden hacer con mi número de cuenta o mi CBU?
Con esos datos solos no pueden sacar dinero. El riesgo es que los usen para hacerte creer que hablan desde tu banco y convencerte de dar un código, una clave o hacer una transferencia.
¿Cómo sé si mis datos fueron filtrados?
Podés consultar tu correo en Have I Been Pwned, revisar los avisos de tu gestor de contraseñas, mirar tus movimientos y pedir tu informe en la Central de Deudores del Banco Central.
¿Mi banco me puede llamar para avisarme de una filtración?
Puede avisarte, pero nunca te va a pedir claves, códigos ni que muevas el dinero. Ante cualquier llamado, cortá y comunicate vos al número oficial.
¿Dónde denuncio una estafa con mis datos en Argentina?
Primero avisá a tu banco. Después denunciá ante la UFECI (denunciasufeci@mpf.gov.ar, (+54 11) 5071-0040) o en la fiscalía o comisaría más cercana. Si una empresa expuso tus datos, también podés reclamar ante la Agencia de Acceso a la Información Pública.
Fuentes
- CriptoNoticias (10/11/2026, actualizada 11/11/2026): Supuesto hacker ofrece datos de 800.000 cuentas bancarias de Argentina.
- CiberSeguridad Latam (1/9/2026), sobre el informe de F6: LATAM fue la región con más filtraciones de datos del mundo entre 2025 y 2026.
- Banco Central de la República Argentina (6/8/2025): Recomendaciones para evitar estafas virtuales.
- Ministerio Público Fiscal: Unidad Fiscal Especializada en Ciberdelincuencia (UFECI).
- Have I Been Pwned: haveibeenpwned.com.
¿Sos integrante de fuerzas de seguridad o policía? Escribinos: tenés un beneficio especial.